Apache HTTP Serverの重大な脆弱性|CVE-2026-119618の影響と確認箇所
Apacheは2026年11月11日、遠隔からのコード実行につながる脆弱性「CVE-2026-119618」を修正したApache HTTP Server 2.4.71を公開しました。公式の重大性評価はCriticalです。Apacheの脆弱性情報 Apacheを利用している場合は、修正状況とHTTP/2の設定を優先して確認してください。 とくにCDNやロードバランサーを挟む構成では、ブラウザー側 ...… Read More
GitHub Actionsから認証情報を盗む攻撃|wfx-lootで確認するCI/CDの権限
Aikido Securityは2026年11月12日、GitHub Actionsの実行環境から認証情報を盗む攻撃「wfx-loot」を報告しました。同社の調査では、11月10日から、盗まれたGitHub認証情報を使った悪意あるワークフローの追加が確認されています。発見元の調査報告 ワークフローを変更できる人、そのジョブが使う認証情報、クラウドで許可される操作を対応付けて確認してください。 改ざ ...… Read More
PHPの重大な脆弱性「php2shell」への対応|影響範囲の確認と修正版適用の注意点
2026年10月21日、PHPプロジェクトは、認証なしの遠隔コード実行につながり得る脆弱性CVE-2026-109618・CVE-2026-109619(通称:php2shell)の修正版を公開しました。PHPを利用するWebシステムでは、稼働環境の影響有無を確認し、修正を含む版への更新を進める必要があります。PHP公式告知 対応時に注意したいのは、バージョン番号の確認だけでは、修正の適用状況を判 ...… Read More
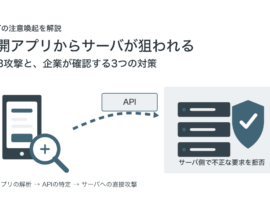
A2B攻撃とは?NICT注意喚起から学ぶAPIセキュリティと企業が確認すべき3つの対策
自社のSaaSやWebサービスで、公開しているAPI、旧バージョンのAPI、検証環境をすべて把握できているでしょうか。ログの保存先と、不審なアクセスを調べる担当者も併せて確認してください。 スマートフォンアプリは、画面だけで完結しているわけではありません。裏側では、会員情報や注文履歴などを管理するサーバと、API(アプリとサーバの間で情報をやり取りする窓口)を通じて通信しています。 2026年10 ...… Read More

本当の経営者のプライドは徹底的に傷つけられてこそ、価値がある。
「反対意見があれば積極的に発言して欲しい」多くの職場で上司がこれに似た言葉を述べているのを聞いたことがある人はたくさんいると思いますが、実際部下からの反対意見に真剣に耳を傾ける上司はどのくらいいるのでしょうか。… Read More