Nginxのバージョンが脆弱性の対象範囲に入っていても、それだけでは自社環境への影響は決まりません。今回のCVE-2026-123007とCVE-2026-123633は、HTTP/2を使用する構成が対象です。F5が登録したCVE情報には、ワーカープロセスの停止やコード実行につながる問題が記載されています。CVE-2026-123007、CVE-2026-123633
「対象の版か」「HTTP/2を使用しているか」「修正が適用されているか」を調べ、結果を分けて記録してください。 HTTP/2が無効という判断と、ソフトウェアが修正済みという判断は、次に必要な作業が異なります。
2件の影響条件を分けて確認する
Nginx公式のセキュリティ情報は、Open Source版について次の範囲を示しています。重大性の欄はNginx独自の分類です。Nginx公式情報
| CVE | 問題 | 対象バージョン | 重大性 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2のフロー制御におけるメモリ破損 | 1.9.5〜1.31.8 | major |
| CVE-2026-123633 | HTTP/2処理における解放済みメモリの使用 | 1.19.7〜1.31.8 | medium |
両方とも、公式一覧では1.30.7以降の安定版系列と1.31.9以降のメインライン系列が修正済みとして案内されています。OSが配布するパッケージは、その提供元のCVE別の修正情報を確認してください。NGINX Plusを利用している場合も、Open Source版の番号で判断せず、製品ごとの情報を参照します。
F5のCVE登録情報では、CVE-2026-123007はHTTP/2の処理でメモリ破損やワーカー停止を引き起こし得るとされています。CVE-2026-123633には、HTTP/2のクライアント接続を受けてバックエンドへ転送する構成で、ワーカーの接続数上限に余裕がない場合という条件があります。現在の接続数に余裕があることだけを、影響なしの根拠にはしないでください。
両方の説明で、コード実行にはASLR(メモリ配置をランダム化する仕組み)が無効、または回避される条件が示されています。「HTTP/2が有効なら必ずコードを実行される」とは説明できません。 一方、コード実行の条件だけを見て、ワーカー停止などの影響を確認から外さないでください。F5登録のCVE情報:123007、同:123633
「影響なし」の根拠は、設定を確認した範囲まで
HTTP/2を使用しない構成は、今回の2件で示されたHTTP/2の条件に該当しません。その判断には、本番が読み込む設定の確認が必要です。
Nginx 1.25.1以降にはhttp2 on;/http2 off;というディレクティブがあります。それ以前の版では、listenのhttp2パラメータを確認します。新しい版でも従来の記法が残っていないか、両方を調べてください。HTTP/2モジュール、listenの仕様
確認対象は、メインの設定ファイルと、その設定がincludeで読み込むファイルです。利用している全serverブロック・待受ポート・IPv4/IPv6の設定を確認してください。設定の継承もあるため、特定のファイルにhttp2 on;がないことだけで判定しません。includeの仕様
技術担当者は、nginx -Tで設定ファイルの内容を出力できます。ただし、これは稼働プロセスのメモリ上の設定を取得するコマンドではありません。本番が使う実行ファイルと起動時の設定指定を確認し、ディスク上の設定が稼働中のサービスに反映されているかも照合します。設定出力には内部の接続先などが含まれるため、共有先を限定してください。Nginxのコマンド仕様
結果を3つに分ける
当社では、確認結果を次のように記録することを勧めます。CVEごと、環境ごとに判定してください。
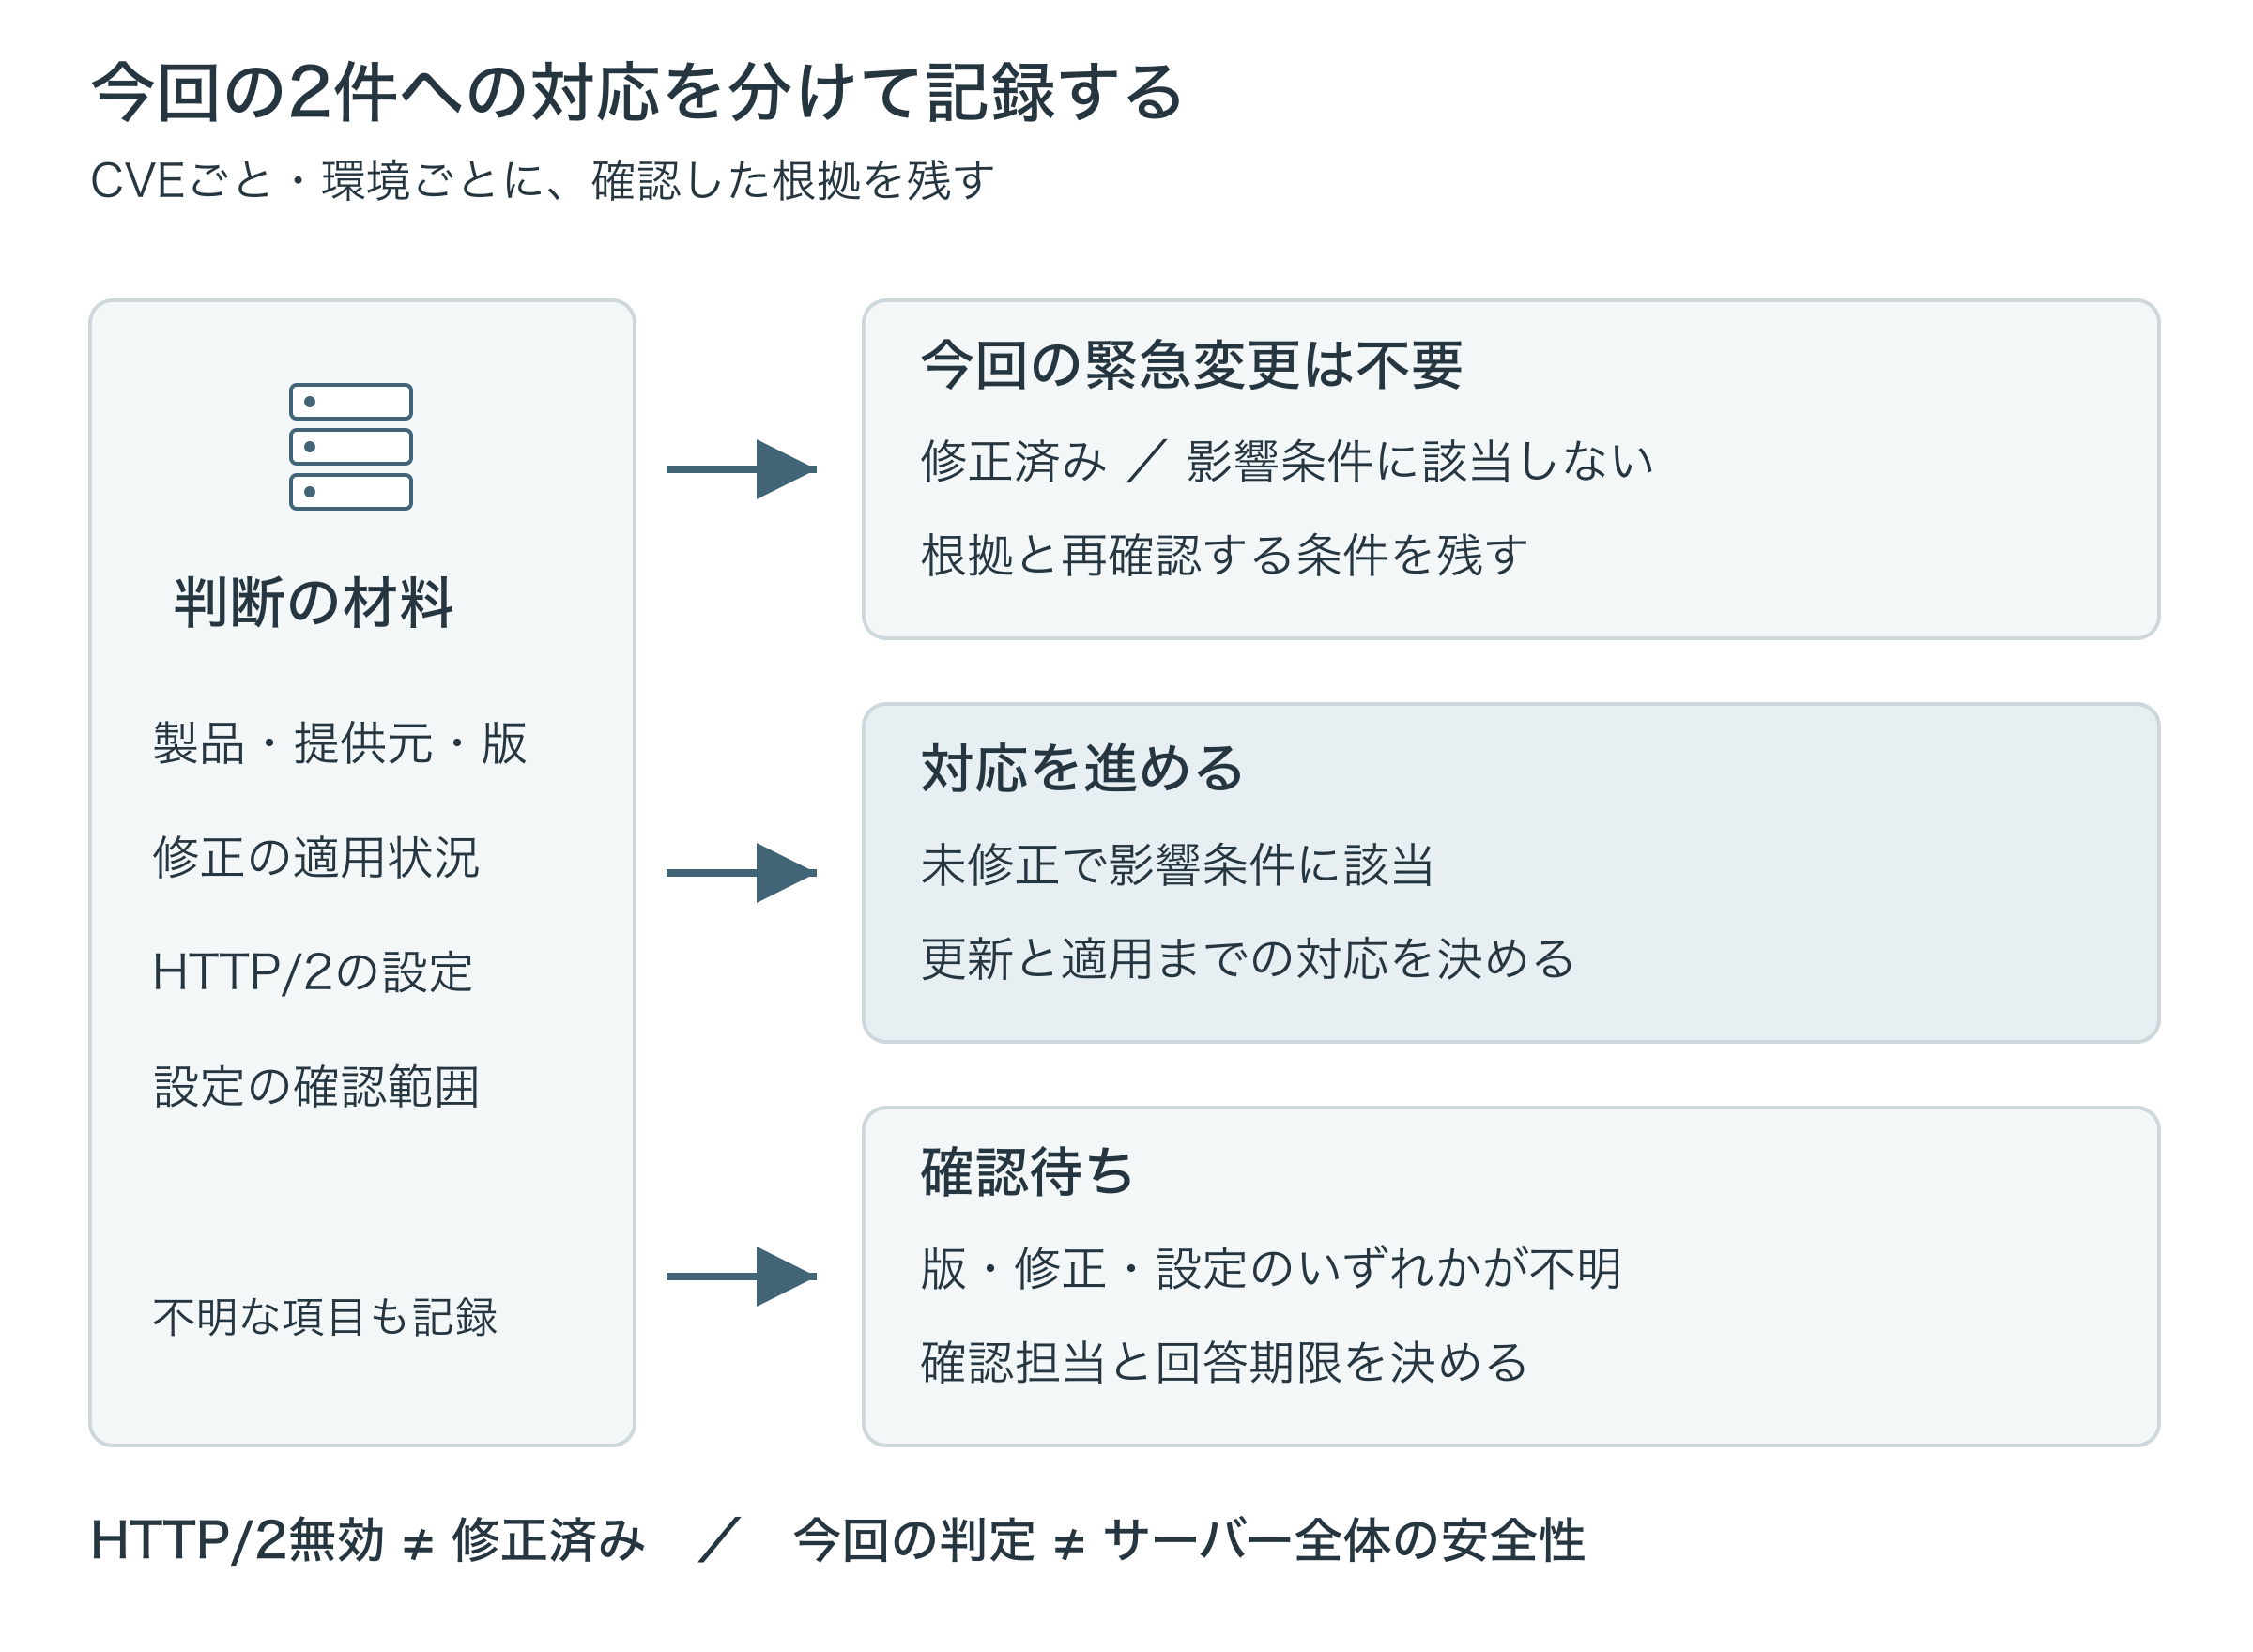
図1:判定結果と次の作業。これは今回の2件に対する整理であり、サーバー全体の安全性を判定する図ではありません。画像を開くと拡大できます。
| 判定 | 記録する根拠 | 次の作業 |
|---|---|---|
| 今回の緊急変更は不要 | 修正済みである根拠、またはHTTP/2無効など影響条件に該当しない根拠 | 設定変更時に再確認する条件を残す |
| 対応を進める | 未修正で、影響条件に該当する構成 | 提供元の案内に従い、更新と適用までの対応を決める |
| 確認待ち | 利用版、修正状況、設定のいずれかを確認できていない | 未確認の項目・担当・回答期限を決める |
「確認できなかった」は「影響なし」に含めません。また、HTTP/2を無効にしただけの環境を「修正済み」とは記録しないでください。
OSのパッケージでは、上流の版番号を変えずに修正が取り込まれる場合があります。例えばDebianは、CVEごとにリリース別の修正状況を公開しています。対象OS・リリースとインストール済みパッケージの版を、その一覧へ照合してください。Debian:123007、Debian:123633
HTTP/2を有効にするときは、判定をやり直す
HTTP/2が無効であることを根拠に今回の緊急変更を見送った場合、その判断は確認時点の設定に対するものです。HTTP/2を有効にする変更では、先に今回の修正が適用されていることを確認してください。
対応報告には、次の項目を残します。
- 対象のCVE、確認日、対象環境
- 製品・提供元・パッケージの版と修正情報
- 調べた設定の範囲とHTTP/2の有効・無効
- 判定、未確認事項、次に必要な作業
「今回の2件に影響しない」は、「古いNginxをそのまま使い続けてよい」という意味ではありません。 ほかの脆弱性やサポート期限への対応は別に管理してください。
影響確認を依頼する先が分からない場合
利用しているNginxの提供元や、本番設定の確認担当が分からない場合は、対象サービスと現在の保守範囲を分かる範囲でお知らせください。CloudOpsでは、構成調査や更新作業の支援について、対応可否・範囲・費用を個別に検討します。
参考資料
- Nginx:セキュリティ情報
- F5登録:CVE-2026-123007
- F5登録:CVE-2026-123633
- Nginx:HTTP/2モジュール
- Nginx:listenディレクティブ
- Nginx:コマンドライン引数
- Debian:CVE-2026-123007の修正状況
- Debian:CVE-2026-123633の修正状況
情報確認日:2026年11月19日。対応時には、利用製品・OSの提供元が公開する最新情報を確認してください。