約74万ドル。Railwayが2026年11月12日に公表した、AIトークンの不正利用による顧客の損失額です。同社は「少なくとも約74万ドル」と報告し、被害を受けた顧客への補償方針を示しました。Railwayの公式発表
AI APIキーを管理するときは、保管場所に加え、不正利用を見つけた後の操作まで決めておく必要があります。利用額の通知を受けた人が、キーを止める権限も持っているとは限りません。
自社のAI APIについて、「誰に通知が届き、誰がどこで止めるか」を確認してください。 本記事では、通知・停止・復旧の3つを分けて整理します。
アプリを止めても、流出したキーは残る
Railwayの調査報告によると、攻撃者は同社の複数のシステムへ侵入し、顧客の環境変数の一部を取得・復号しました。同社はAIサービスの提供元と連携し、漏えいした可能性のあるキーの失効を進めています。Railwayの調査報告
APIキーが流出した際の確認では、自社アプリを経由する通信と、キーを使ってAPIへ直接送られる通信を分けます。自社アプリだけに設けた利用回数制限は、そのアプリを通らない呼び出しには適用されません。実際に呼び出せる範囲は、提供元側のキーの権限や接続制限によって異なります。
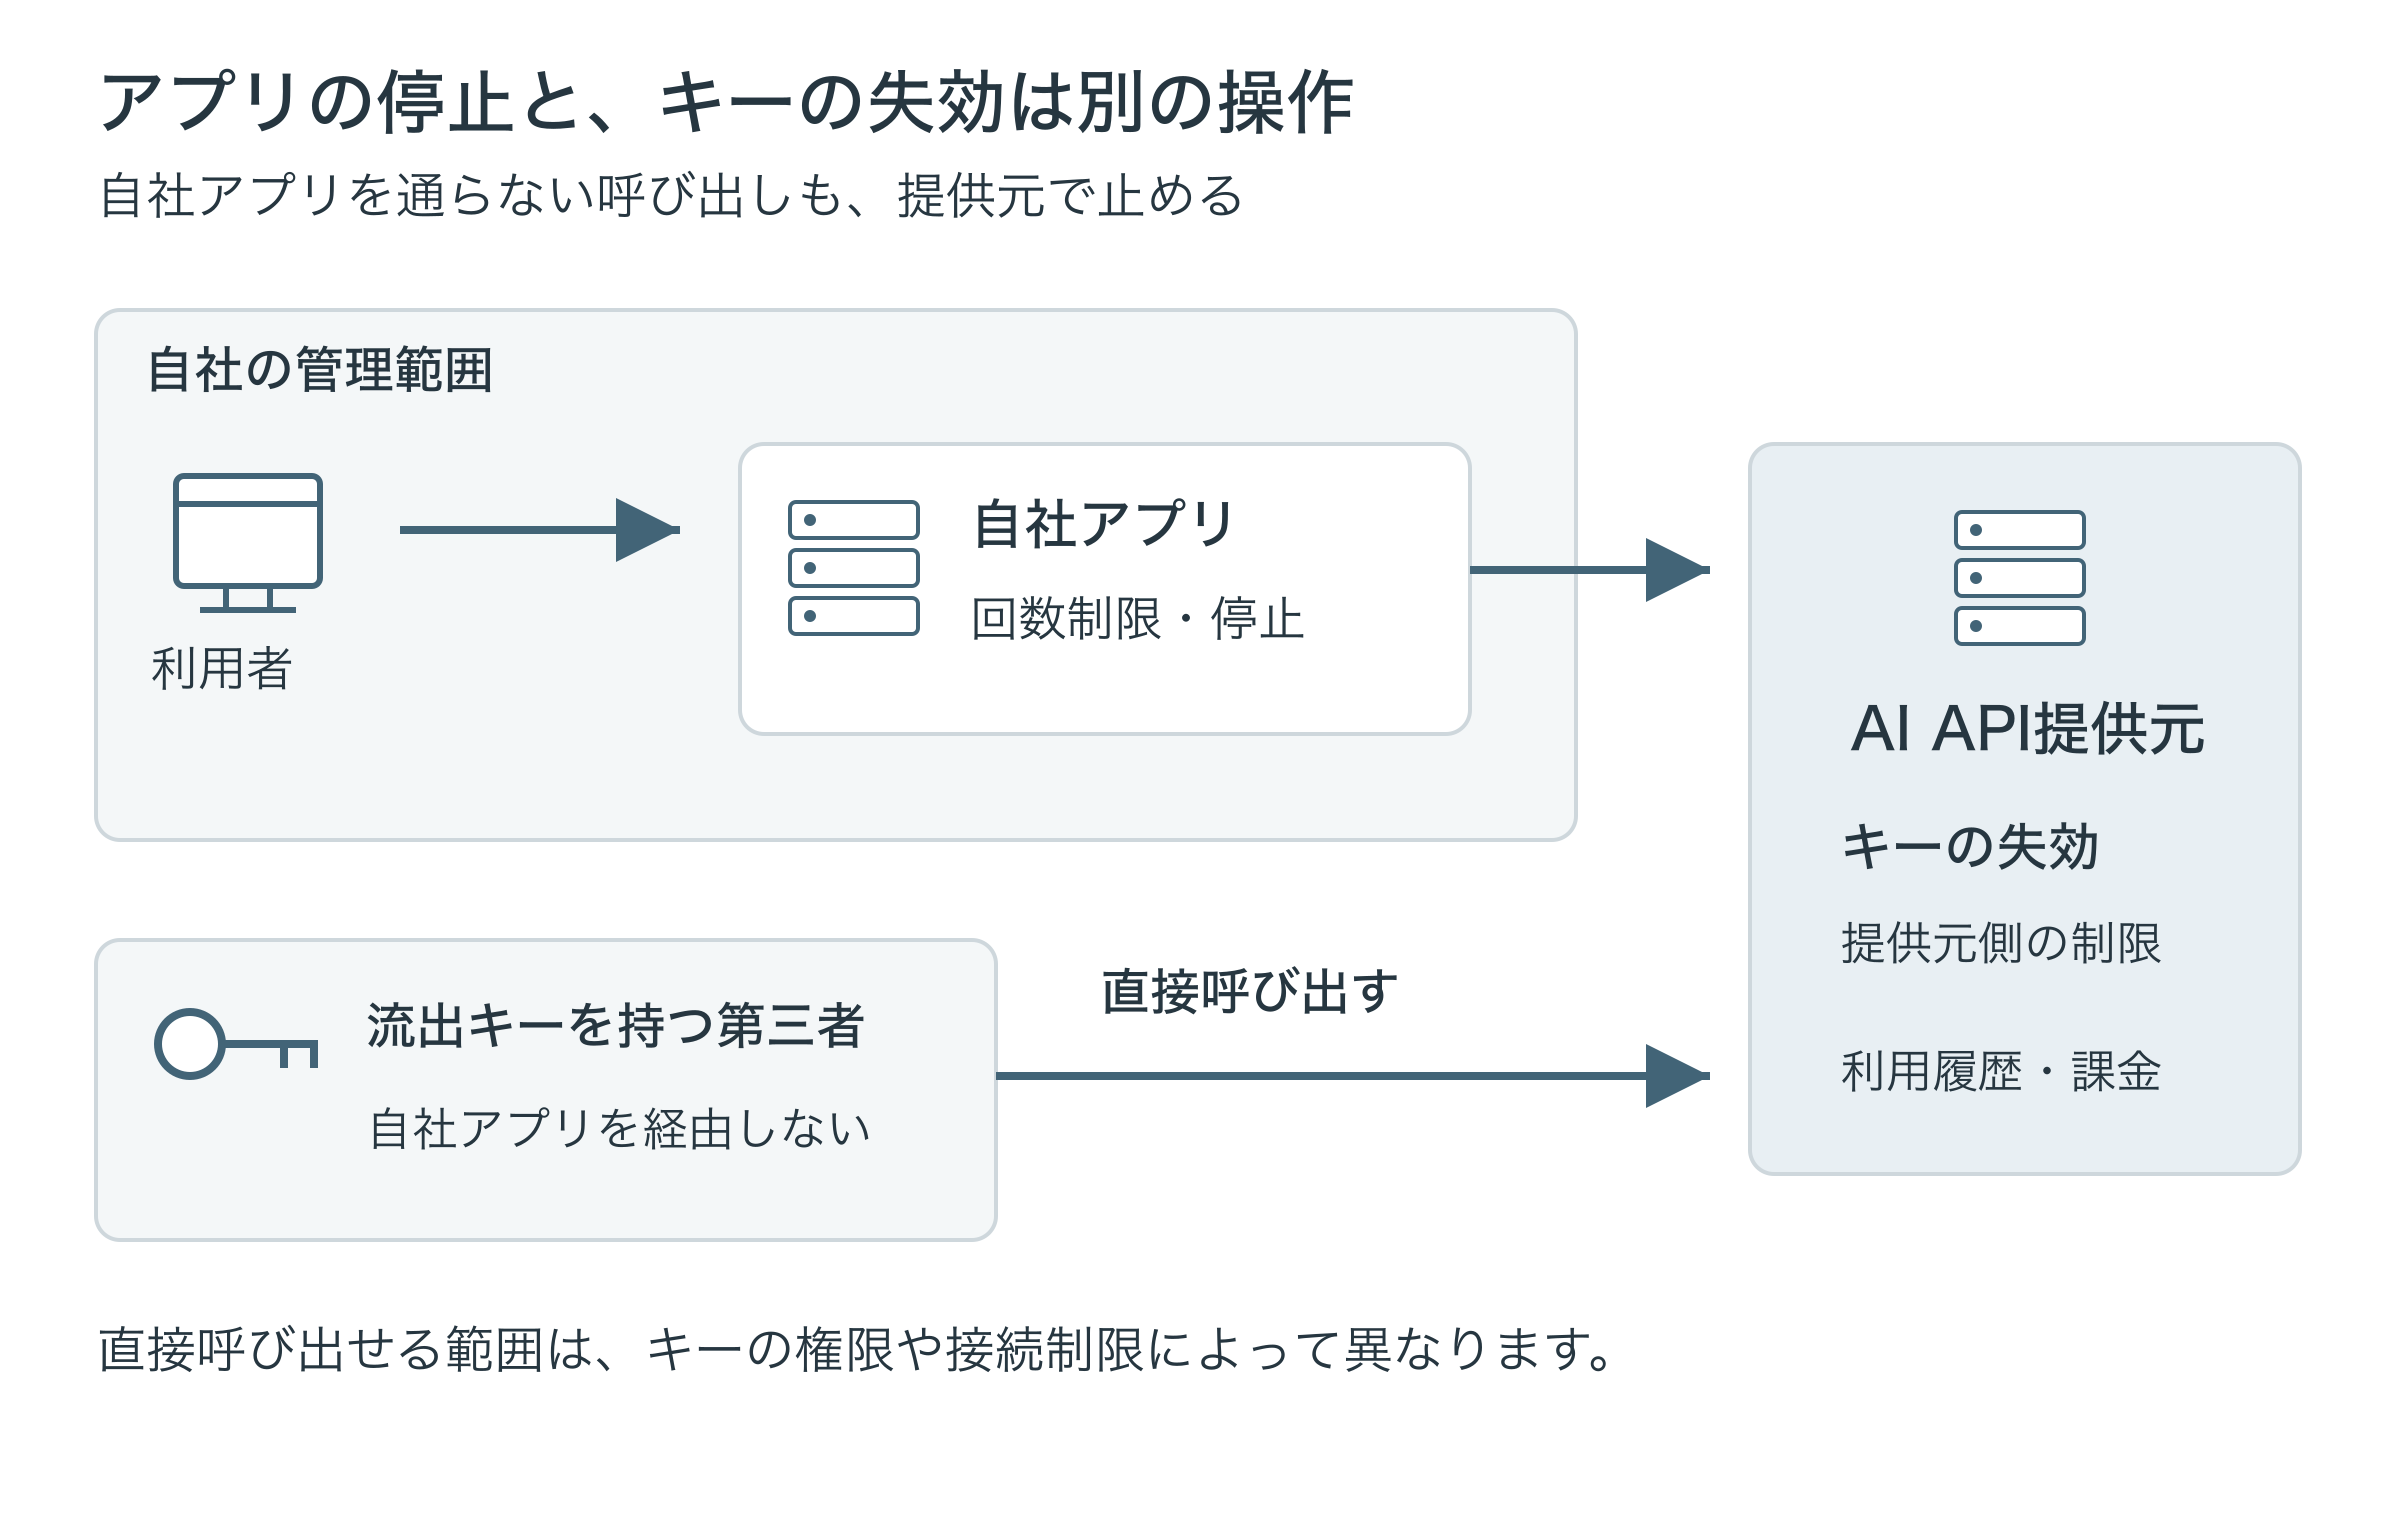
図1:自社アプリの停止と、API提供元でのキー失効は別の操作です。図は通信経路の説明であり、Railwayの侵入経路を再現したものではありません。画像を開くと拡大できます。
キーの漏えいが確認された場合は、提供元でそのキーを失効させる手順を実行してください。自社アプリの停止だけで対応を終えないことが、この図の確認点です。
予算通知は、利用停止の設定とは限らない
「月額予算を設定済み」という回答だけでは、上限到達時の動作は分かりません。管理画面で次の3点を確認してください。
| 設定 | 確認すること |
|---|---|
| 予算通知 | 金額に達すると通知するだけか。通知先は誰か |
| 支出上限 | 到達時にAPI利用を止めるか。対象はキー・組織・プロジェクトのどれか |
| レート制限 | 一定時間のリクエスト数やトークン数を制限する設定か。金額の上限と混同していないか |
Google Cloudには、通知専用の予算と、対応サービスの利用を一時停止する支出上限付き予算があります。通知専用の設定を、利用停止の設定として扱わないでください。Google Cloud:予算と通知
支出上限にも条件があります。Google Cloudの支出上限付き予算は、単一プロジェクト内の単一の対象サービスに設定します。停止は即時ではなく、処理中のリクエストによる料金など、超過分も請求対象です。次の予算期間に入ると停止が自動解除されるため、漏えいキーを失効させる代わりにはなりません。Google Cloud:支出上限の仕様
Claude APIも、月額費用を制限するSpend limitsと、一定時間の呼び出し量を制限するRate limitsを別に定義しています。直接契約するAPIと、クラウド経由で利用するサービスでは、契約先・管理画面・適用される仕様を照合してください。Claude API:利用制限
確認すべきなのは、金額の入力欄があるかではなく、何が、いつ、どの範囲で止まるかです。
通知を受けてから、誰が何をするか
当社では、次の3つの作業に担当者と操作先を記録することを勧めます。同じ担当者が兼ねる場合も、必要な権限と手順を確認してください。
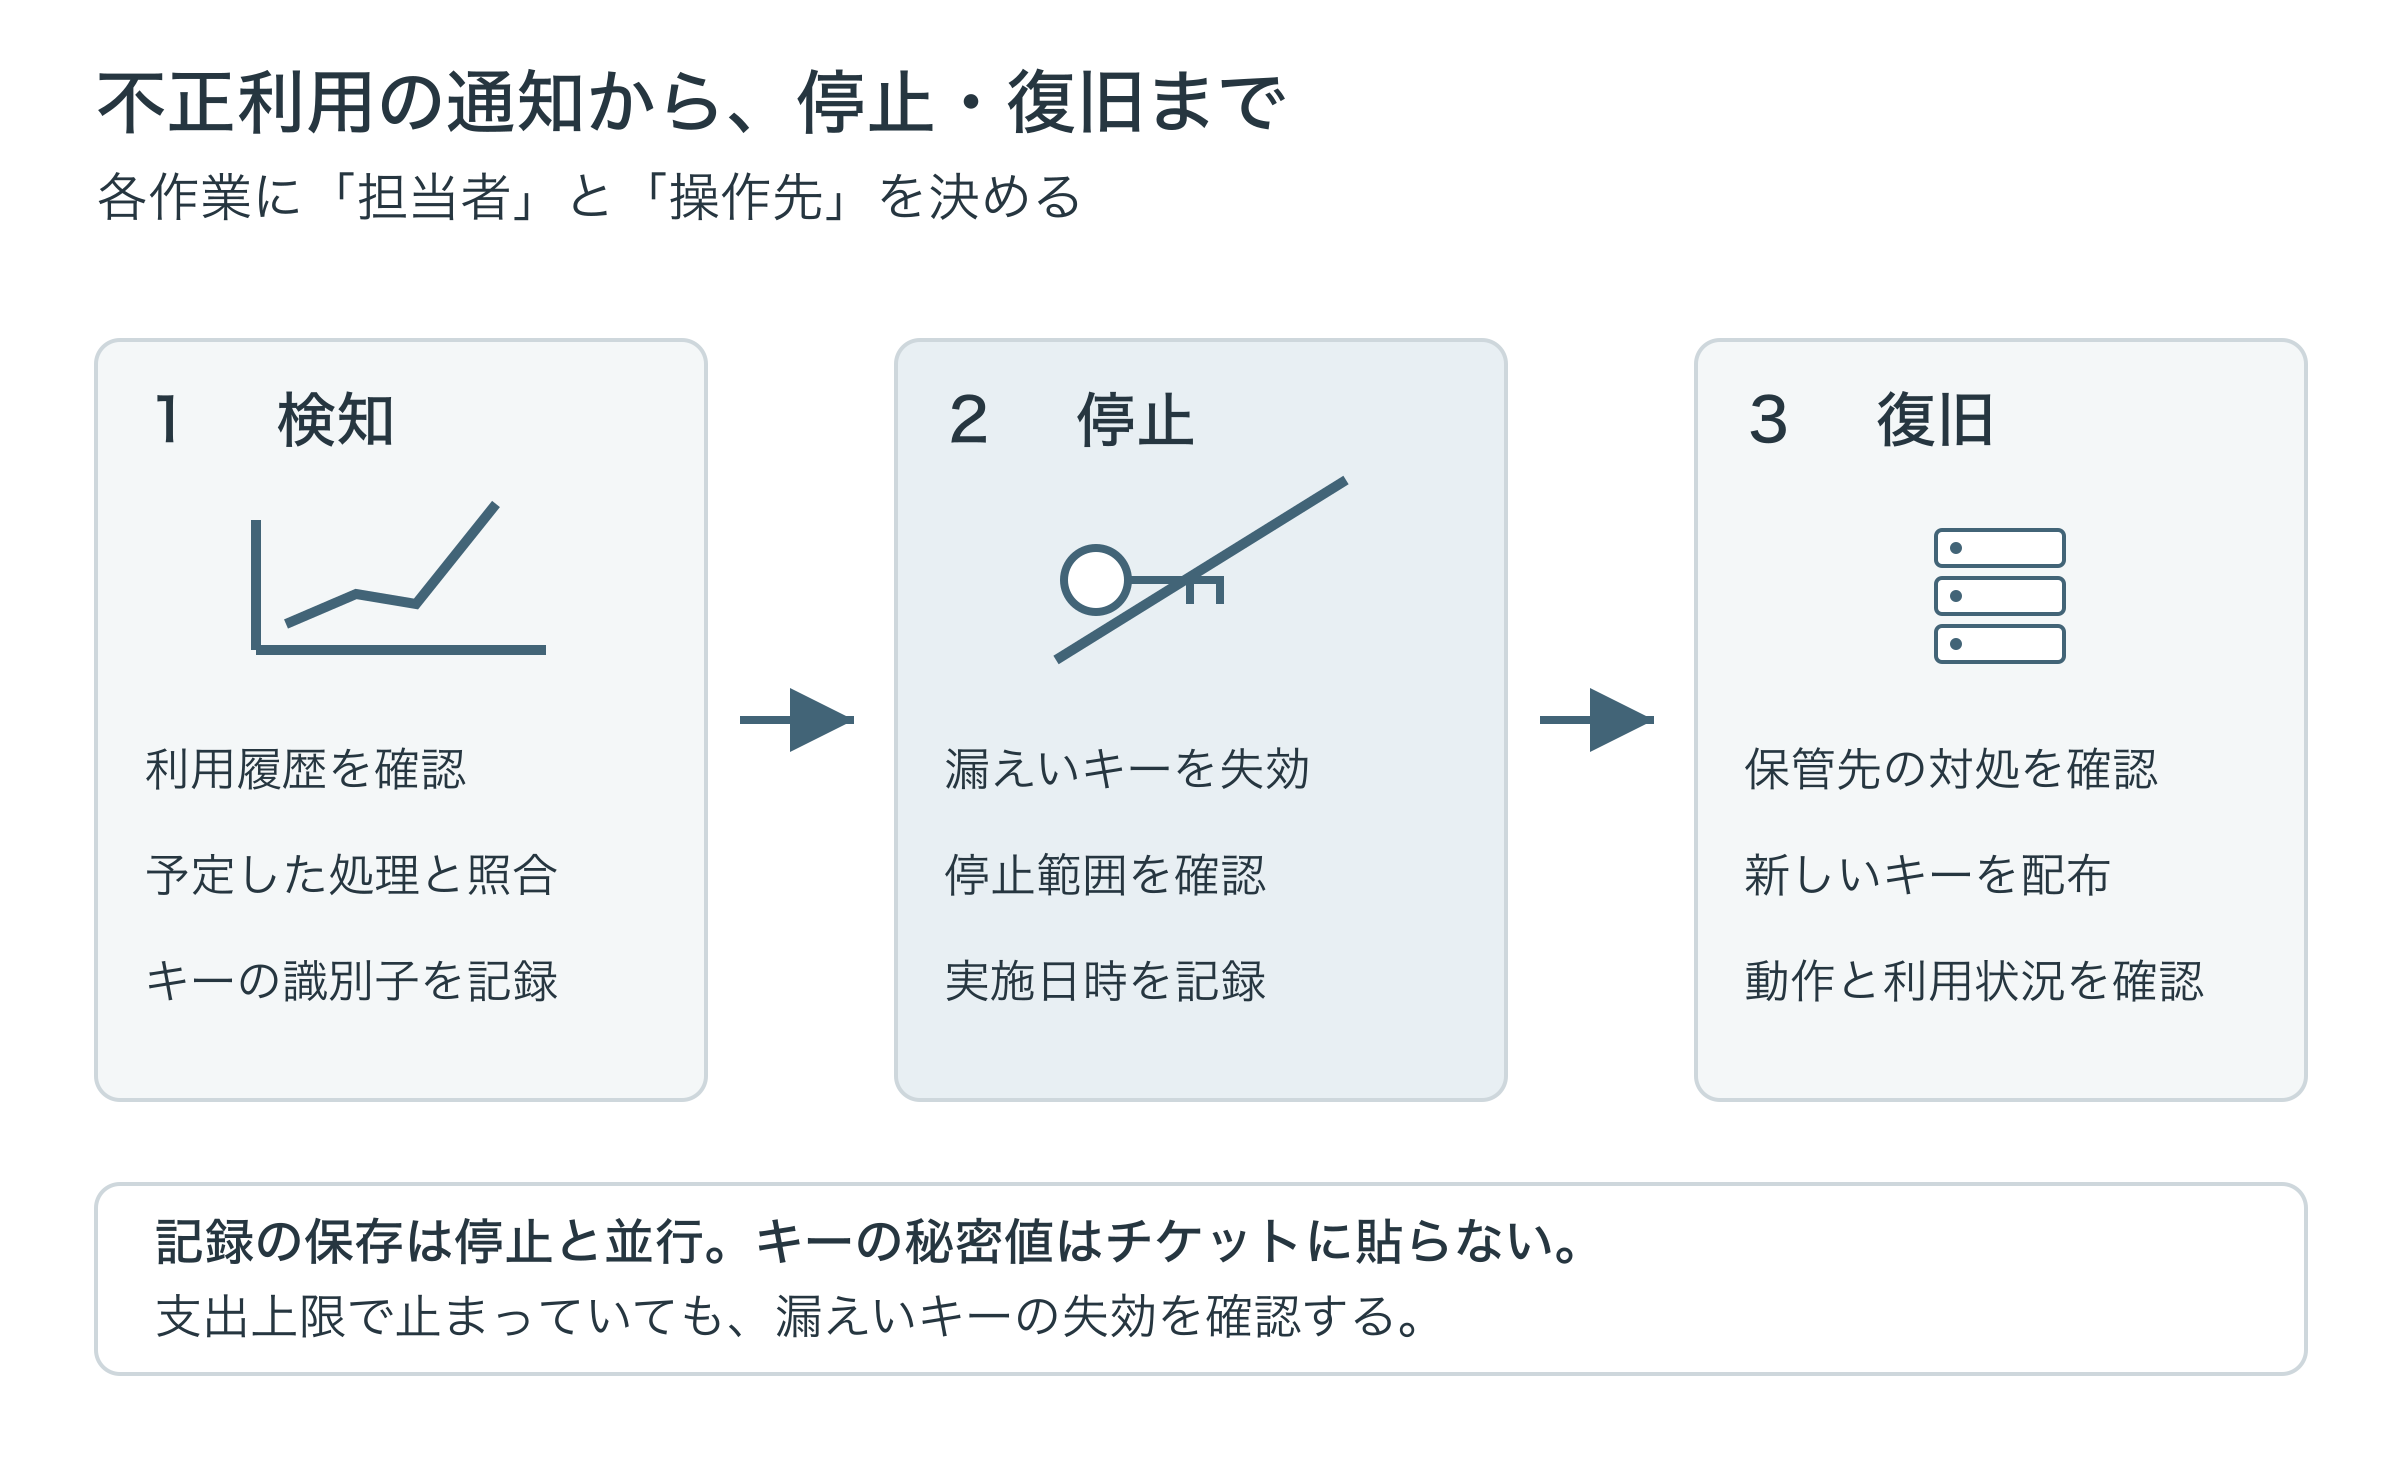
図2:通知から復旧までの作業。証拠の保存は停止と並行し、不正利用の停止を待たせないようにします。
1. 通知を受け、利用履歴を確認する
利用額の増加だけで不正利用とは断定しません。予定していたバッチ処理や利用増加と照合し、提供元で確認できる範囲の利用日時・モデル・プロジェクト・キーの識別子を記録します。キーの秘密値をチケットへ貼り付ける必要はありません。
通知先には、請求を確認する担当者に加え、利用状況を調べられる運用担当者を設定してください。キー単位で履歴を確認できないサービスでは、どの単位まで調べられるかを記録します。
2. 不正利用を止める
漏えいが確認されたキーは提供元で失効させます。疑いの段階で止める条件、停止を判断する担当者、不在時の連絡先も決めてください。利用履歴や提供元からの通知の保存は、停止と並行して進めます。
複数の業務で同じキーを使っている場合は、失効に伴う影響範囲を確認します。事前の整理では、本番・検証・業務別にキーを分けることを検討してください。費用上限も分けたい場合は、キーを分けるだけで足りるか、プロジェクトやワークスペースの分離も必要かを提供元の仕様で確認します。
3. 新しいキーで業務を復旧する
新しいキーを置く前に、漏えい元への対処を確認します。Railwayは、侵入者を排除する前の段階では、置き換えた認証情報の安全を保証できなかったと報告しています。Railwayの調査報告
復旧時は、新しいキーの保管・配布先、アプリや定期処理への反映、正常な呼び出しを確認してください。業務が動くことに加え、旧キーの失効状態と、復旧後の利用状況も確認します。
最初に埋めるのは、キーの一覧より「止める担当と操作先」
今日確認するなら、運用中のAI機能を1つ選び、次の表を埋めてください。分からない欄が、調査や運用整備を依頼する項目です。
| 項目 | 記録する内容 |
|---|---|
| 利用契約 | 提供元、請求先、プロジェクトなどの管理単位 |
| 対象業務 | 本番・検証の区別、キーを使うアプリ・定期処理 |
| 通知 | 通知条件、受信者、履歴を確認する画面 |
| 停止 | キーを失効できる担当者、操作先、不在時の連絡先 |
| 復旧 | 新しいキーの保管・配布先、反映する担当者、動作確認方法 |
Railwayは今回の事件について補償方針を公表していますが、それを他のサービスや別の事件に共通する返金保証とは扱えません。請求への異議申し立ては、利用先の窓口と条件を確認してください。Railwayの補償方針
通知は届くがキーを止める担当がいない、キーの利用先が分からず交換できない、といった状況であれば、現在のAIサービスと運用上の困りごとをお知らせください。CloudOpsでは、キーの管理範囲、利用量監視、停止・復旧手順の整備について、対応可否・範囲・費用を個別に検討します。問い合わせ時にAPIキーの秘密値を送る必要はありません。
参考資料
- Railway:2026年10月の侵害に関する調査報告(11月10日公表)
- Railway:不正なAI利用への補償方針(11月12日公表)
- Google Cloud:予算と予算通知
- Google Cloud:支出上限付き予算
- Claude API:Spend limitsとRate limits
情報確認日:2026年11月19日。設定時は、利用先の最新の仕様と契約条件を確認してください。