Apacheは2026年11月11日、遠隔からのコード実行につながる脆弱性「CVE-2026-119618」を修正したApache HTTP Server 2.4.71を公開しました。公式の重大性評価はCriticalです。Apacheの脆弱性情報
Apacheを利用している場合は、修正状況とHTTP/2の設定を優先して確認してください。 とくにCDNやロードバランサーを挟む構成では、ブラウザー側とApache側の通信を分けて調べる必要があります。
CVE-2026-119618を優先して確認する理由
問題があるのは、HTTP/2を処理するmod_http2です。共有リソースを同時に扱う際の同期処理の不備により、遠隔からのコード実行につながるとApacheは説明しています。Apacheの公表内容
| 項目 | Apacheの公表内容 |
|---|---|
| CVE番号 | CVE-2026-119618 |
| 重大性 | Critical |
| 対象 | Apache HTTP Server 2.4.55〜2.4.70 |
| 修正版 | Apache HTTP Server 2.4.71 |
| 問題の箇所 | mod_http2のassign_headers() |
GitHubからmod_h2を別途導入している場合は、そちらの版も確認してください。Apacheはmod_h2 2.0.8〜2.0.42を影響対象に挙げています。
CriticalはApacheの重大性分類の最上位で、遠隔から任意のコードを実行される可能性のある問題に使われる評価です。Apacheの評価基準
対象の版を使用している場合は、HTTP/2の利用状況と修正パッケージの有無を調べ、更新日程を決めてください。
HTTP/2を使っているのは、どの区間か
ブラウザーの開発者ツールでh2と表示されても、それだけでは背後のApacheがHTTP/2を処理しているか分かりません。確認できるのは、ブラウザーが接続した相手との通信です。
例えばAWSのCloudFrontでは、通常のWebリクエストをカスタムオリジンへ転送する際にHTTP/1.1を使用すると説明されています。ブラウザーからCDNまでの通信と、CDNからWebサーバーまでの通信は、区間を分けて確認します。AWSのCloudFrontドキュメント
ただし、CloudFrontはHTTP/2を使うgRPCの中継にも対応しています。gRPCを有効にした構成まで「Apacheへの通信はHTTP/1.1」と一括りにはできません。AWSのgRPCドキュメント
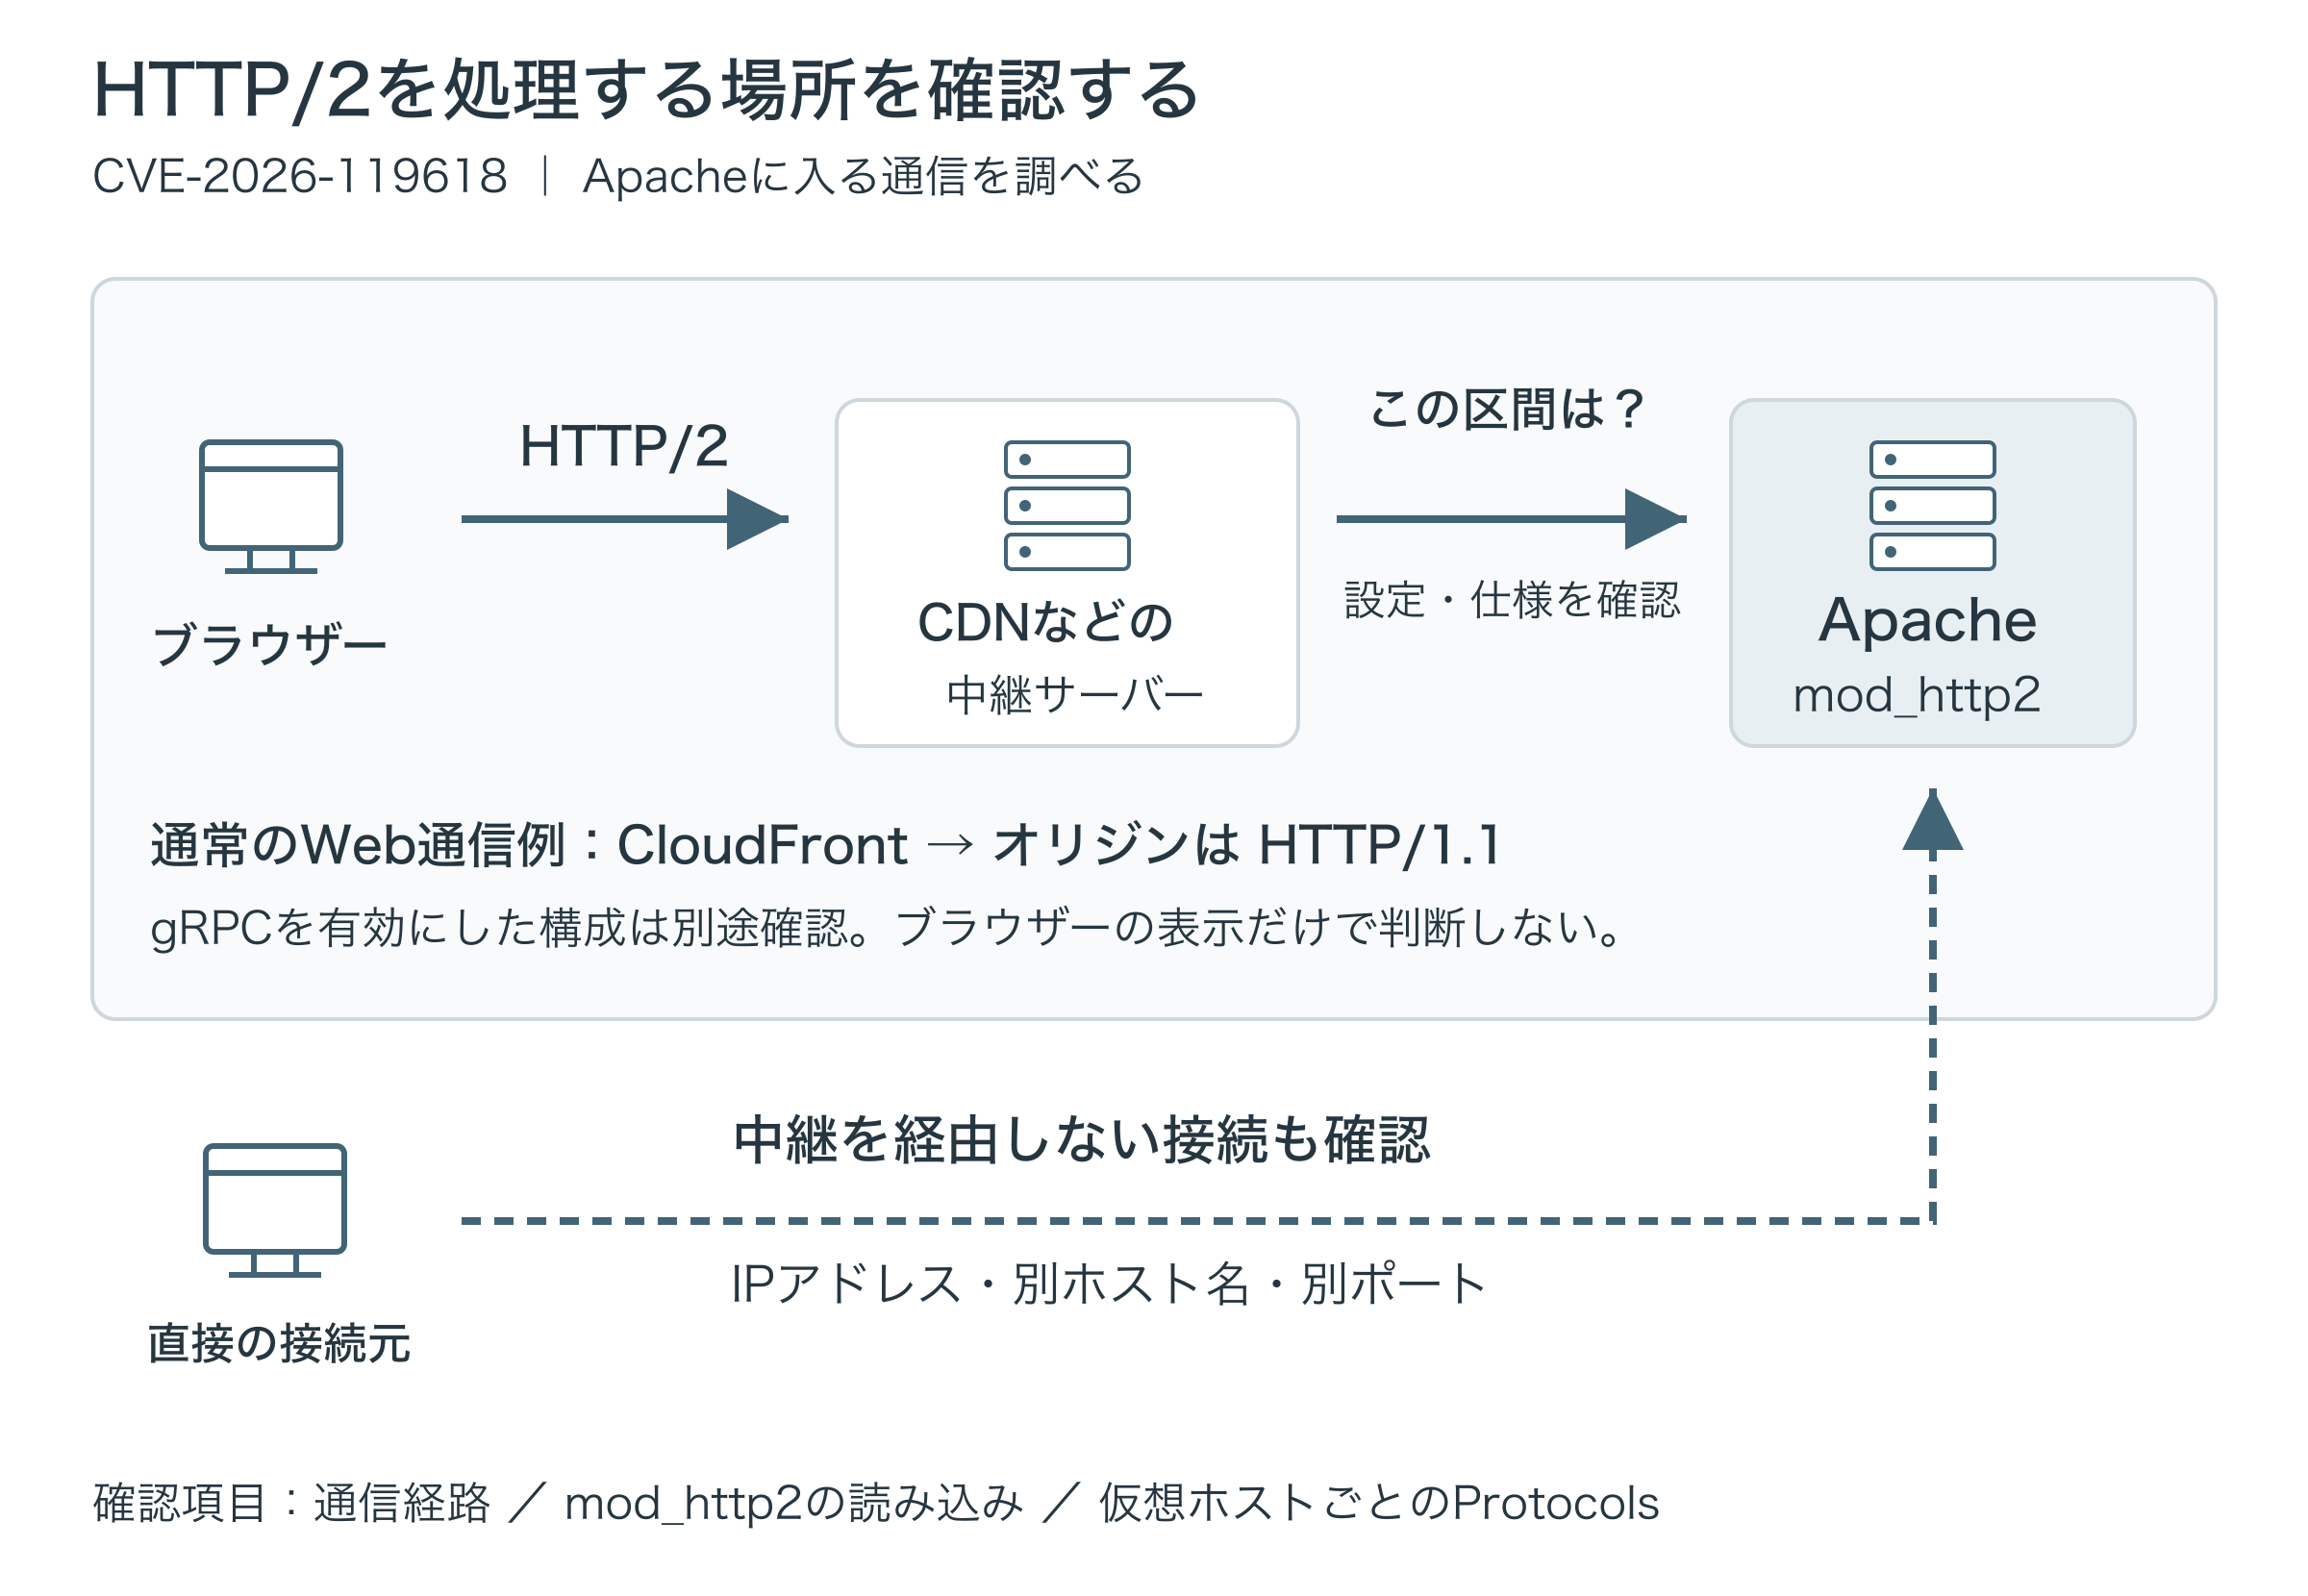
図1:確認するのはApacheに入る通信。各区間の設定と、CDNなどを経由しない接続の有無を調べます。画像を開くと拡大できます。
保守担当者には、次の3点を確認してください。
- Apache直前の通信方式: CDNやロードバランサーからApacheへ、どのHTTPバージョンで転送しているか。
- 直接接続の有無: ApacheのIPアドレスや別のホスト名・ポートへ、中継を経由せず接続できるか。
- 確認した設定の範囲: 本番の公開ホストだけでなく、同じApacheで受け付ける別の仮想ホストも調べたか。
確認結果は、Apacheまでの構成図に通信方式と接続先を記入して残してください。
モジュールの一覧と、仮想ホストの設定を照合する
Apacheの公式ガイドでは、HTTP/2の利用にはmod_http2の読み込みとProtocolsの設定が必要です。h2はTLSを使うHTTP/2、h2cはTLSを使わないHTTP/2を表します。ApacheのHTTP/2ガイド
本番で使用する設定ファイルについて、次の項目を確認します。
| 確認箇所 | 見る内容 |
|---|---|
| 稼働環境 | 対象サービスが使うApache本体・モジュール・設定ファイル |
| モジュール | mod_http2が読み込まれる構成か |
| サーバー全体の設定 | Protocolsにh2・h2cが指定されているか |
| 仮想ホストごとの設定 | 全体の設定を個別に上書きしていないか |
Protocolsは仮想ホストごとにも指定でき、個別の指定があるとサーバー全体の指定を置き換えます。全体の設定がhttp/1.1でも、それだけで全ホストのHTTP/2が無効とは判断できません。 Protocolsの公式仕様
httpd -Mは読み込むモジュール、httpd -Sは仮想ホストの構成、httpd -vはバージョンを表示します。-Sだけで各ホストのProtocolsを確認できるわけではないため、設定ファイルも照合してください。実行ファイル・設定ファイル・実行環境は、本番サービスが使用するものを指定します。httpdの公式オプション
対応は、提供元の修正版を基準に決める
Apache本体を直接導入・管理している場合、今回の修正が入った版は2.4.71です。提供元のリリース情報を確認し、修正を含む版を適用してください。OSのパッケージを使っている場合は、そのOSの提供元が公開するCVE情報と修正パッケージを照合してください。
例えばRed Hatは、元のバージョンを維持して修正を適用する方式を説明しています。表示されるApacheの版だけで修正済み・未修正を決めず、CVE番号とパッケージのリリース番号を対応付ける必要があります。Red Hatの修正提供方針
すぐに更新できない場合は、利用製品の提供元に暫定措置を確認し、保守担当者と適用までの対応を決めてください。
対応報告には、次の項目を記載してください。
対象サービス/Apache・モジュールの修正状況/HTTP/2を受け付ける経路・設定/対応内容と完了日、または未対応箇所と予定
「対象外」と回答する場合も、調べた経路・設定と判断根拠を残してください。設定を確認できていない環境は、確認待ちとして扱います。
Apacheの構成や保守範囲が分からない場合
CDNの契約先とWebサーバーの保守先が異なる、Apacheの設定を確認する担当が決まっていない、といった場合は、対象サービスと現在の保守範囲を分かる範囲でお知らせください。
CloudOpsでは、構成調査や更新作業の支援について、対応可否・範囲・費用を個別に検討します。
参考資料
- Apache HTTP Server:脆弱性と修正版
- Apache HTTP Server:重大性の評価基準
- Apache HTTP Server:HTTP/2ガイド
- Apache HTTP Server:Protocolsの仕様
- Apache HTTP Server:httpdのオプション
- AWS:CloudFrontからカスタムオリジンへのリクエスト
- AWS:CloudFrontでのgRPCの利用
- Red Hat:セキュリティ修正のバックポート
情報確認日:2026年11月17日。作業時には、利用する製品・OSの提供元が公開する最新情報を確認してください。