2026年10月21日、PHPプロジェクトは、認証なしの遠隔コード実行につながり得る脆弱性CVE-2026-109618・CVE-2026-109619(通称:php2shell)の修正版を公開しました。PHPを利用するWebシステムでは、稼働環境の影響有無を確認し、修正を含む版への更新を進める必要があります。PHP公式告知
対応時に注意したいのは、バージョン番号の確認だけでは、修正の適用状況を判断できない場合があることです。提供元の修正情報との照合に加え、Webの要求を処理するPHPへの反映確認が必要です。
本記事では、Webシステムの管理・運用担当者向けに、公式情報に基づく脆弱性の概要と、当社が整理した確認・更新の手順を解説します。情報は2026年10月22日確認時点です。
tracpathの対応状況
tracpathサービス本体は、今回の脆弱性「php2shell」(CVE-2026-109618・CVE-2026-109619)の影響を受けません。
tracpathホームページについては、2026年10月22日9:00までに、本脆弱性への対策を完了しています。
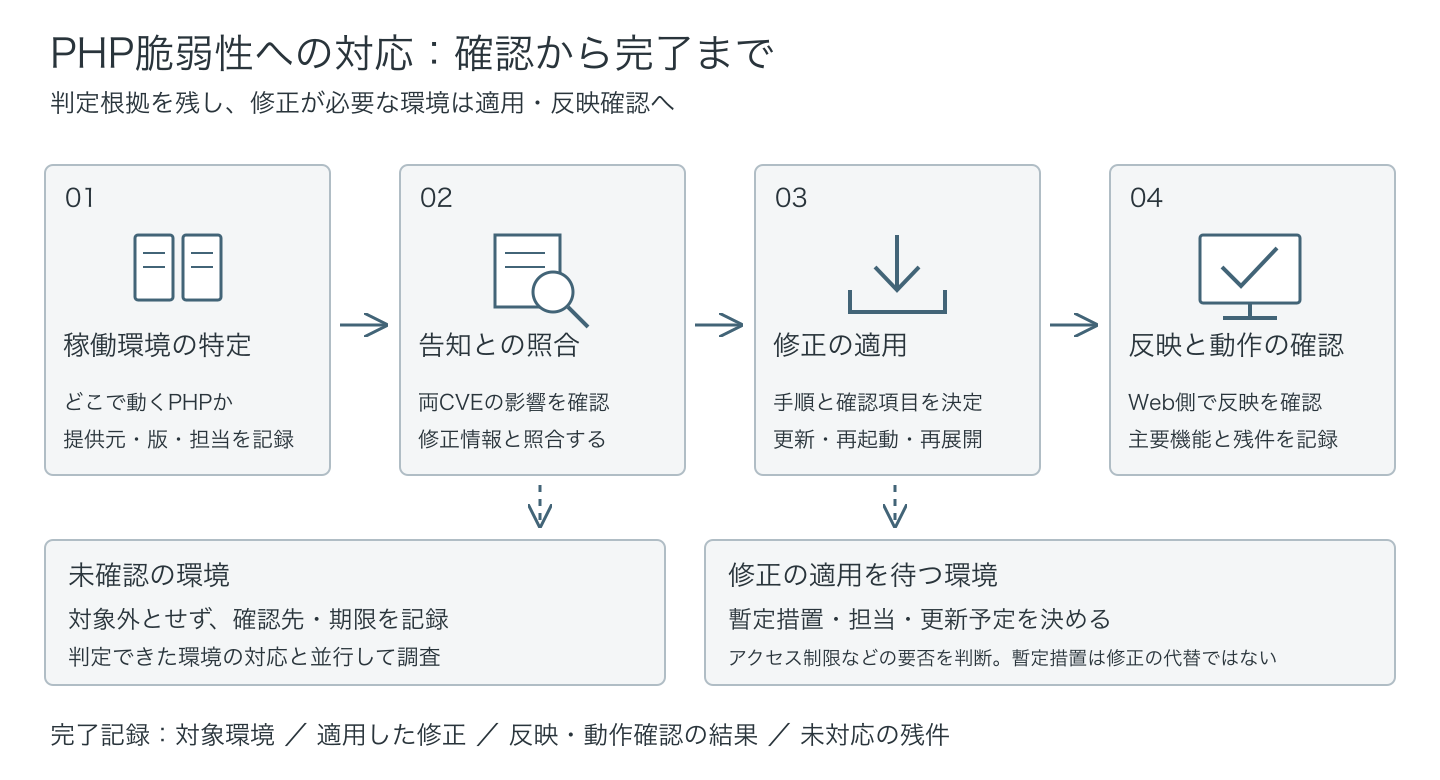
図1:影響確認から、修正が必要な環境への適用・完了確認までの流れ。本文の運用手順を当社が図示。画像を開くと拡大できます。
脆弱性の概要と実行方式による違い
今回の問題は、PHP本体の処理にあります。細工された要求によって、認証なしでサーバ上のコードを実行されるおそれがあります。
CVE-2026-109618は、メモリ不足で処理が中断された際に、初期化が完了していないデータを後処理が参照する問題です。CVE-2026-109619は、一つの要求の終了後も解放済みメモリへの参照が残り、後続の要求の処理で使われる問題です。PHP公式の技術情報:109618、109619
PHP公式の技術情報では、ApacheにPHPを組み込むmod_phpで、アプリ側のコードが動く前に脆弱性が悪用される経路を確認しています。ログイン画面を設けていることだけでは、今回の問題への対策になりません。Webサーバと別のプロセスでPHPを動かすPHP-FPMでは、悪用が成立する条件が異なります。FPMの利用だけを理由に対象外と判断せず、実行方式と設定を公式情報に照らして確認します。
対象システムとPHPの提供元を確認する
確認対象には、自社開発のアプリケーションだけでなく、CMS、購入製品、委託先が管理するWebサイトも含め、PHPの利用有無を調べます。企業サイト、会員ページ、問い合わせフォームなど、公開中のサービスごとに稼働環境を確認します。
環境ごとに記録する情報は、次の4点です。
- 稼働場所:サーバ、コンテナ、ホスティングの契約環境。
- PHPの構成:実行方式、バージョン、パッケージの提供元とリリース番号。
- 判定の根拠:両CVEに対する提供元の告知、修正済みパッケージとの照合結果。
- 対応担当:更新作業、動作確認、停止判断を担当する部署・委託先。
未確認の環境は対象外として扱わず、確認先と期限を残します。全環境の調査完了を待たず、影響が確認できた環境の更新準備と並行して進めます。
提供方法別の確認先と更新時の注意点
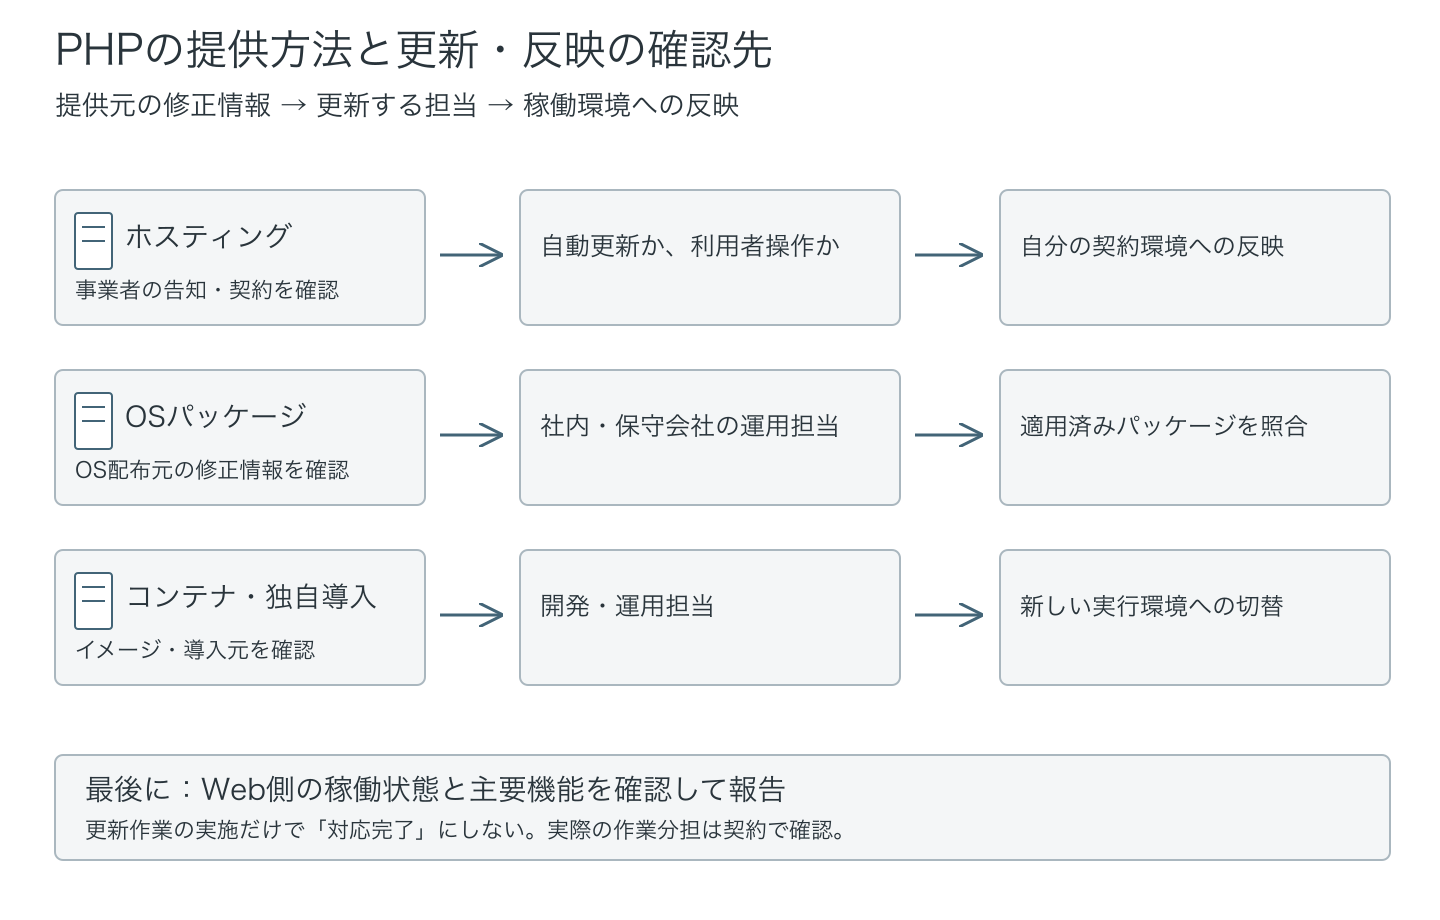
図2:PHPの提供元と更新担当の確認先。実際の作業分担は契約によります。画像を開くと拡大できます。
レンタルサーバやマネージドサービスを使っている場合は、事業者の告知で、契約環境に影響があるか、自動更新か利用者の操作が必要かを確認します。事業者全体の対応状況に加え、契約環境への反映日時を確認します。
自社や保守会社がOSのパッケージを管理している場合は、OS配布元の修正情報と、インストール済みのパッケージ番号を照合します。
OSパッケージは、PHPのバージョン番号とパッケージのリリース番号を合わせて確認します。 PHPの版番号を変更せずに修正を取り込む「バックポート」があるためです。Red Hatも、番号だけを比較する検査では修正状態を誤判定する場合があると説明しています。Red HatのCVE情報
ホストOSの更新と、コンテナ内のPHPの更新は別です。Webサービスがコンテナ内の別のPHPを使っているなら、その実行環境を更新する必要があります。コンテナイメージを作り直しただけでなく、新しいイメージで稼働しているところまで確認します。
修正版の選定と適用前の確認
PHP公式が2026年10月21日に公開した、両CVEの修正を含む各系列のリリースは次のとおりです。
| 使用系列 | 両CVEの修正を含むリリース |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
この表はPHP公式リリースの番号です。OSや製品に組み込まれたPHPは、それぞれの提供元の修正情報も確認してください。
PHP 8.1以前は、PHPプロジェクトによる通常のサポートが終了しています。ただし今回、7.4・8.0・8.1向けには、ソースコードからPHPをビルドする利用者などに向けた最小限の修正も案内されています。この例外的な修正提供は、通常サポートの再開を意味しません。提供元のサポートと適用方法を確認し、サポート対象版への移行も検討します。PHP公式告知
更新前に、ログイン、フォーム送信、ファイル添付など、対象サービスで確認する機能と担当者を決めます。バックアップの対象、作業時間、停止の有無、問題が出た場合の対応も記録します。
不具合が出たときに未修正版へ戻せば、脆弱性も戻ります。旧版へ戻す判断には、公開範囲の制限や停止の必要性も含めます。
直ちに更新できない環境では、更新予定と暫定措置の担当を決めます。提供元の案内を確認し、更新までのアクセス制限や一時停止の必要性を判断します。公式の暫定策には適用条件と限界があり、設定変更やWAF(Web通信を検査・制限する仕組み)の利用を、修正適用の代わりにはしません。PHP公式は、今回の脆弱性を解消するには修正を含む版への更新が必要としています。
稼働中のPHPへの反映と対応結果を確認する
パッケージの更新やコンテナイメージの作成後は、実際にWebの要求を処理しているPHPへ修正が反映されたことを確認します。
管理用コマンドの結果だけで完了とせず、Webサーバが使用するPHPの実行ファイル・パッケージ、または稼働コンテナのイメージを確認します。複数台構成では、全台を確認対象にします。必要な再起動・再展開は、提供元の手順に従って実施し、稼働中の環境で反映を確かめてください。
対応記録には、次の4点を残します。
- 対象:どのサイト・環境を確認したか。
- 修正:提供元のどの告知に対応し、どの版・パッケージを適用したか。
- 結果:反映確認と主要な動作確認を、いつ実施したか。
- 残件:未確認・未対応の環境と、次に報告する予定。
修正を適用したことと、過去に侵害されていないことは別です。不審な動作がある場合は、ログなどの記録を保全し、契約先や事故対応窓口へ調査を相談します。
影響確認から更新・動作確認までを環境単位で記録すると、未対応のサーバや、委託先への確認が残る箇所を区別できます。対応済みとする範囲は、この記録に基づいて判断します。
PHP環境の調査・更新・移行に関するご相談
PHPの稼働環境が把握できない場合や、既存システムの更新・移行方法を検討したい場合は、CloudOpsの相談窓口へ状況をお知らせください。
対象サービス、現在の管理体制、確認できていること、希望する対応時期を分かる範囲でご記載ください。環境の調査、更新・移行、運用手順の整備について、対応可否・範囲・費用を個別に確認します。
参考資料
情報確認日:2026年10月22日。修正の提供状況は更新されるため、作業時には利用している製品・サービスの最新の告知を確認してください。