SVNサーバーの更新を長く見送っている場合は、OSだけでなく、SVN本体、Webサーバー、認証方式、接続経路を確認します。社内ネットワークに置いているという理由だけでは、確認を省略できません。
最初に必要なのは、構成と公開範囲を把握することです。使用中のバージョン、サポート期限、接続できる利用者とネットワーク、バックアップの保管先を一覧にしてください。
確認する範囲はSVN本体だけではない
SVN本体にもセキュリティ勧告があります。更新対象をOSだけに限定せず、実際に使っている構成要素を確認します。
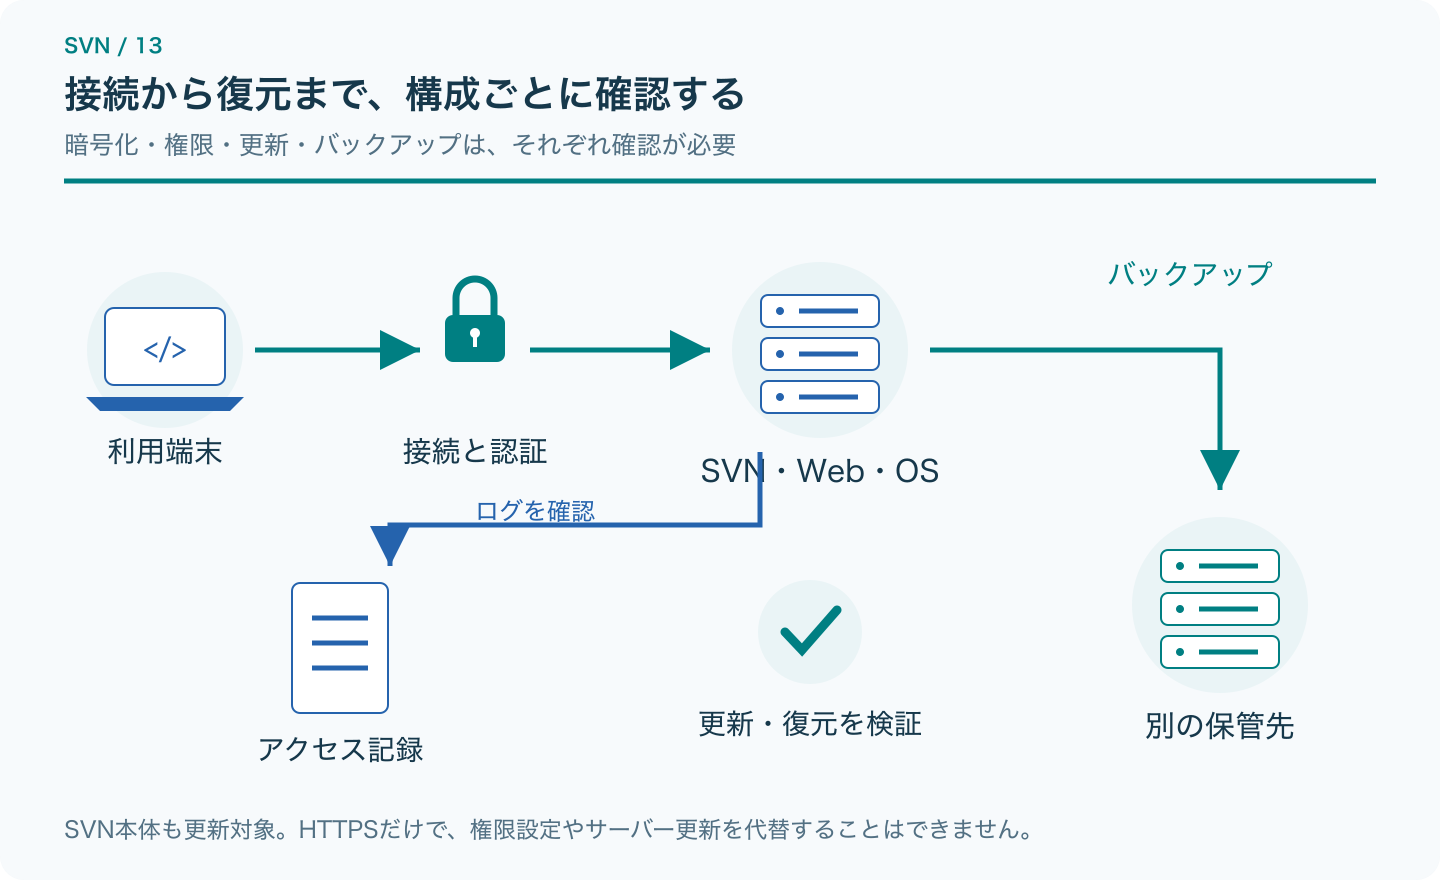
図:端末、接続と認証、SVNとOS、ログ、別保管先を分けて点検する図。画像を開くと拡大できます。
| 対象 | 確認すること | 対応の例 |
|---|---|---|
| SVN・OS・Webサーバー | バージョン、サポート状況、該当する勧告 | 更新可能性と互換性を検証する |
| 接続経路 | 公開ポート、暗号化、証明書 | 不要な経路を閉じ、許可する接続先を絞る |
| アカウント | 退職者、共用ID、管理者権限 | 不要な利用者を無効化し、役割に合わせて権限を設定する |
| 権限設定 | 協力会社や別案件への共有範囲 | 利用者ごとに読取り・書込みを試す |
| バックアップ | 保管先、アクセス権、復元結果 | 本番側の事故で同時に失わない保管方法を検討する |
| ログ | 認証失敗、管理操作、取得期間 | 確認担当と異常時の連絡先を決める |
HTTPSは通信を暗号化する手段です。利用者の権限設定、端末の管理、サーバーの更新を代わりに行うものではありません。証明書の警告を無視する運用も避けてください。
先に対応する項目を決める
不審なアクセスや侵害の疑いがある場合は、通常の更新作業として扱わず、社内の障害・セキュリティ対応手順に従います。必要なログを保全し、担当者と接続制限や隔離の要否を判断してください。
侵害の兆候がない場合も、公開経路、該当する脆弱性、保存データの重要性から優先度を決めます。更新まで時間がかかるなら、利用者と接続元を限定するなど、暫定対策の範囲と期限を記録します。接続制限は更新の代替にはなりません。
更新前に復元と業務操作を試す
バックアップにはリポジトリの履歴だけでなく、認証・権限設定、フック、復旧に必要な情報も含めます。秘密情報はアクセスを制限して保管してください。
検証環境では、バックアップからの復元、利用中クライアントの接続、権限、フック、CIなどの連携を試します。更新作業には、実施担当、停止時間、確認項目、中止・切り戻し条件を用意します。
自社で更新するか移行するか
自社で更新を続ける場合は、今後の更新と復元確認を誰が担当するかを決めます。ホスティングへ移す場合は、更新、監視、バックアップ、復元依頼が契約のどこまで含まれるかを確認します。
提供元の認証だけで個々の設定や運用の安全性を判断せず、認証範囲、サービスの仕様、利用者側の作業を確認してください。移行後もアカウント管理、権限の承認、外部連携の設定は必要です。
まず構成と期限を確認する
使用中のOSとSVNのバージョン、接続経路、バックアップの復元結果を確認すると、更新する範囲と先に対処すべき項目を整理できます。
参考資料
確認日:2026年10月6日。 SVN Bookの参照先は1.7系列の説明です。実際の設定・操作は、使用中のバージョンと提供サービスの仕様も確認してください。
関連記事
この記事の著者
株式会社オープングルーヴ/tracpath編集部。バージョン管理サービスtracpathを提供。