Linuxサーバーを運用している企業は、CVE-2026-98432の対象確認を直ちに進めてください。 Red Hatは本件をCritical、CVSS 3.1で9.8と評価しています。認証を必要としない遠隔からの攻撃で、カーネルのメモリ破損やシステム停止を引き起こし、コード実行にもつながる脆弱性です。Red HatのCVE情報
Red Hatは、修正が公開され次第、できるだけ早く更新することを強く推奨しています。影響する環境がある場合は、次の定例保守を待つ前提にせず、修正適用を優先して進めるべき事案です。 これは公式の勧告を踏まえた当社の対応提案です。Red Hatの対策方針
当社の技術ブログでは、すべての脆弱性を記事にするのではなく、影響の大きさと対応の緊急性を踏まえて取り上げています。今回重視するのは、評価点だけではありません。認証なしでネットワークから攻撃されること、OSの通信処理が対象であること、提供元が早期の修正を強く求めていることが重なっています。
なぜ、通常の更新案内より優先するのか
今回の問題はLinuxカーネルのIPv4 TCP処理にあります。Red Hatは、攻撃にローカル権限や利用者の操作が不要であることを、重大性の理由として説明しています。被害はアプリケーションの一機能に限らず、システム停止やカーネルのメモリ破損に及びます。Red Hatの評価理由
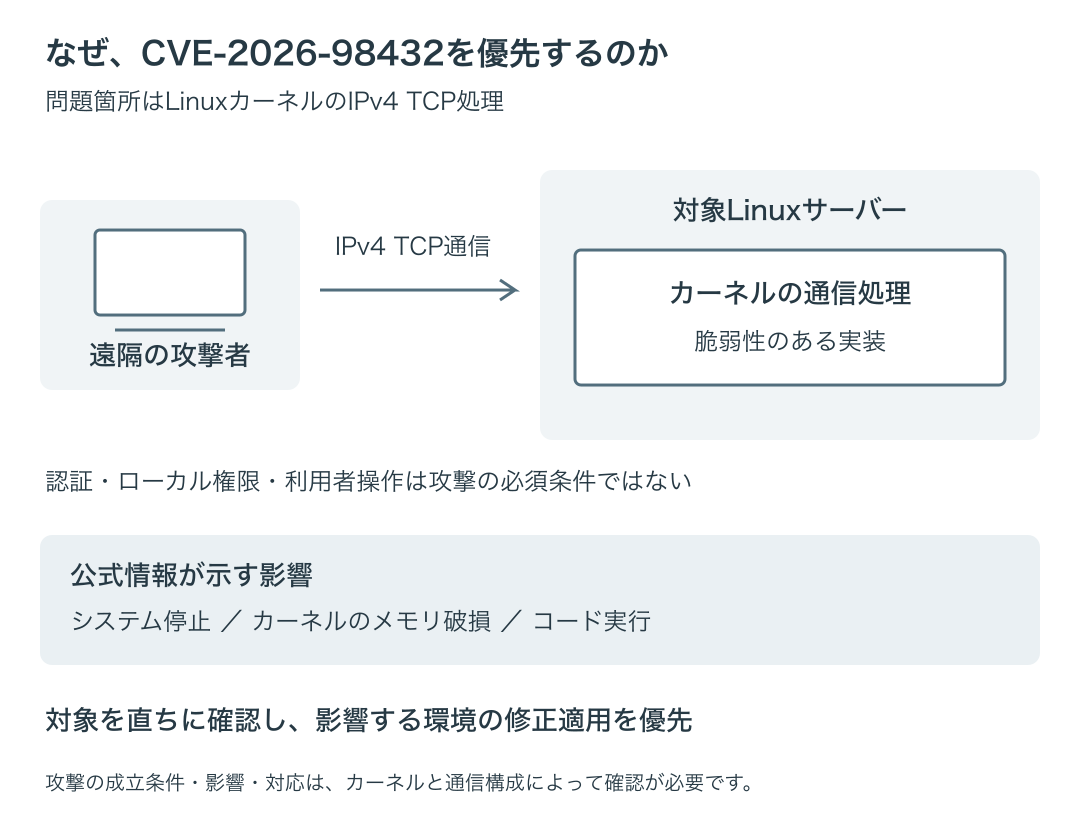
図1:公式情報を基にした問題箇所と影響の概要。攻撃の成立には対象のカーネルや通信条件があります。すべてのLinux環境で同じ結果になることを示す図ではありません。画像を開くと拡大できます。
Red Hatの説明では、コード実行には精密なタイミングなどの条件があります。「誰でも簡単に侵入できる」とは断定できません。一方、その条件があることを理由に、システム停止を含む影響や更新の勧告を軽く扱うこともできません。
顧客へ優先して通知するかを判断するときは、次の点を確認します。
| 判断する点 | 今回確認できること |
|---|---|
| 攻撃に必要な条件 | 認証・ローカル権限・利用者の操作を必要としない |
| 発生した場合の影響 | システム停止、カーネルのメモリ破損、コード実行 |
| 対象の広がり | アプリ固有の機能ではなく、LinuxカーネルのIPv4 TCP処理 |
| 提供元の対応勧告 | Red Hatは修正公開後のできるだけ早い更新を強く推奨 |
この表は当社が通知判断のために整理したものです。記事にしない脆弱性を「対応不要」と分類するものではありません。個別の通知と作業優先度は、利用製品、影響条件、公開範囲、提供元の勧告に照らして判断します。
MPTCPを使っていなくても、確認を省略しない
Red HatはRHEL 8・9・10やOpenShiftなどを影響対象に挙げています。MPTCP(Multipath TCP)は必須条件ではないと明記しており、「MPTCPを使っていないから対象外」という判断はできません。Red Hatの影響範囲
AWSもAmazon Linux 2・2023向けの修正済みカーネルを案内しています。自己管理のEC2インスタンスについては、利用者側で更新が必要です。AWSのセキュリティ情報
PHPやNode.jsを更新済みであることも、今回の対象外判定には使えません。OS側の問題として、対象サーバーのディストリビューション・リリース・カーネルと、提供元の修正情報を照合します。OS名だけで全台を未修正と扱わず、適用済みの更新も確認してください。
直ちに確認を始める。ただし、全環境で対応は同じではない
インターネットからの通信がどこに届くかも、作業優先度に関わります。AWSは、Network Load BalancerのTCPリスナー配下のLinuxなどにカーネル更新・再起動、または適用までの暫定措置を案内しています。
一方で、AWSが挙げるApplication Load Balancerなどをベストプラクティスに従って利用する構成では、即時の顧客作業は不要とし、その背後の自己管理インスタンスは30日以内に更新することを推奨しています。「Linuxなら全台を今すぐ同じ手順で更新」と一括りにはできません。 この扱いを任意のロードバランサー構成へ広げず、自社の構成とAWSの最新告知を照合してください。AWSのサービス別対応
ただし、構成が未確認であることは対象外の根拠になりません。保守担当者には、対象の有無だけでなく、どの条件で判断したかと、更新の予定を回答してもらいます。
保守担当者へ、対象確認と修正適用を依頼する
対象環境がある場合は、対応方針の検討を先延ばしにせず、次の内容を依頼してください。
CVE-2026-98432について、対象サーバーと修正適用状況を確認してください。未対応の対象には、提供元の案内に従って修正を適用してください。あわせて、対応予定、再起動・停止の影響、適用までの暫定措置を回答してください。
作業の調整では、停止するサービスと連携処理、更新後の確認担当を決めます。完了報告には、対象サーバー、対応した更新情報、反映確認の結果、未対応の対象を残します。再起動の一般的な手順よりも、今回のCVEに対する修正が対象環境へ反映されたことを確認してください。
すぐに適用できない場合、Red Hatは通信制限による緩和策を示しています。ただし、修正の代わりにはならず、通信への影響確認も必要です。暫定措置を採る場合も、修正適用の予定を決めてください。Red Hatの緩和策
対象や対応担当が分からない場合は
「自社の環境が対象か判断できない」「OS保守とアプリ保守が分かれ、対応を依頼する先が決まらない」という場合は、対象サービスと現在の保守範囲を、分かる範囲でお知らせください。
CloudOpsでは、構成調査や更新作業の支援について、対応可否・範囲・費用を個別に検討します。
参考資料
情報確認日:2026年11月3日。作業時には対象OS・サービスの提供元の最新情報を確認してください。