OSの更新が終わっていても、利用者の端末に入っているアプリの対策まで終わったとは限りません。
eMudhraの証明書問題について、Googleは対象アプリのSDK更新、再配布、利用者への更新案内を求めています。アプリに組み込まれた証明書の検証処理や信頼情報は、OSやサーバー側の変更だけでは置き換わらないためです。Googleの対応案内
本記事では、修正する担当者から利用者へ届くまでの作業を整理します。「修正版を作った」「配布した」「利用者が更新した」は、それぞれ別の確認項目です。
eMudhraで何が起きたのか
Googleの2026年10月20日の発表によると、eMudhraが発行した8つの中間認証局(CA)証明書に対応する秘密鍵に問題がありました。鍵生成時の乱数が不十分で、第三者が秘密鍵を求め、偽のHTTPS証明書を作成できる状態だったと説明しています。Googleの公式発表
問題の証明書を信頼し続けるクライアントでは、通信経路上の攻撃者によるサーバーのなりすましが問題になります。これは、Webサーバーの証明書の有効期限が切れたという話ではありません。
対策には2つの確認先があります。サーバー側では、使用する証明書が信頼を取り消された認証局につながっていないかを確認します。Googleは、emSign ECC Root CA – G3につながる証明書を使うサイト運営者に、別の認証体系から証明書を取得して設置するよう案内しています。一方、接続するアプリ側では、問題の証明書を拒否できる状態に更新する必要があります。サーバー証明書への対応
自社サーバーの証明書を確認しただけで、アプリ側の対策を完了扱いにしないでください。
同じ端末でも、ブラウザーとアプリを分けて確認する
Dart SDKの公式アドバイザリでは、AndroidとWindowsのdart:ioは、組み込みのTLS処理で証明書を検証し、OSが管理する中間CAの拒否リストを参照しないと説明されています。この対象では、OSを更新しても古いアプリの処理は残るため、修正版SDKでの再ビルドと配布が必要です。Dart SDKの公式情報
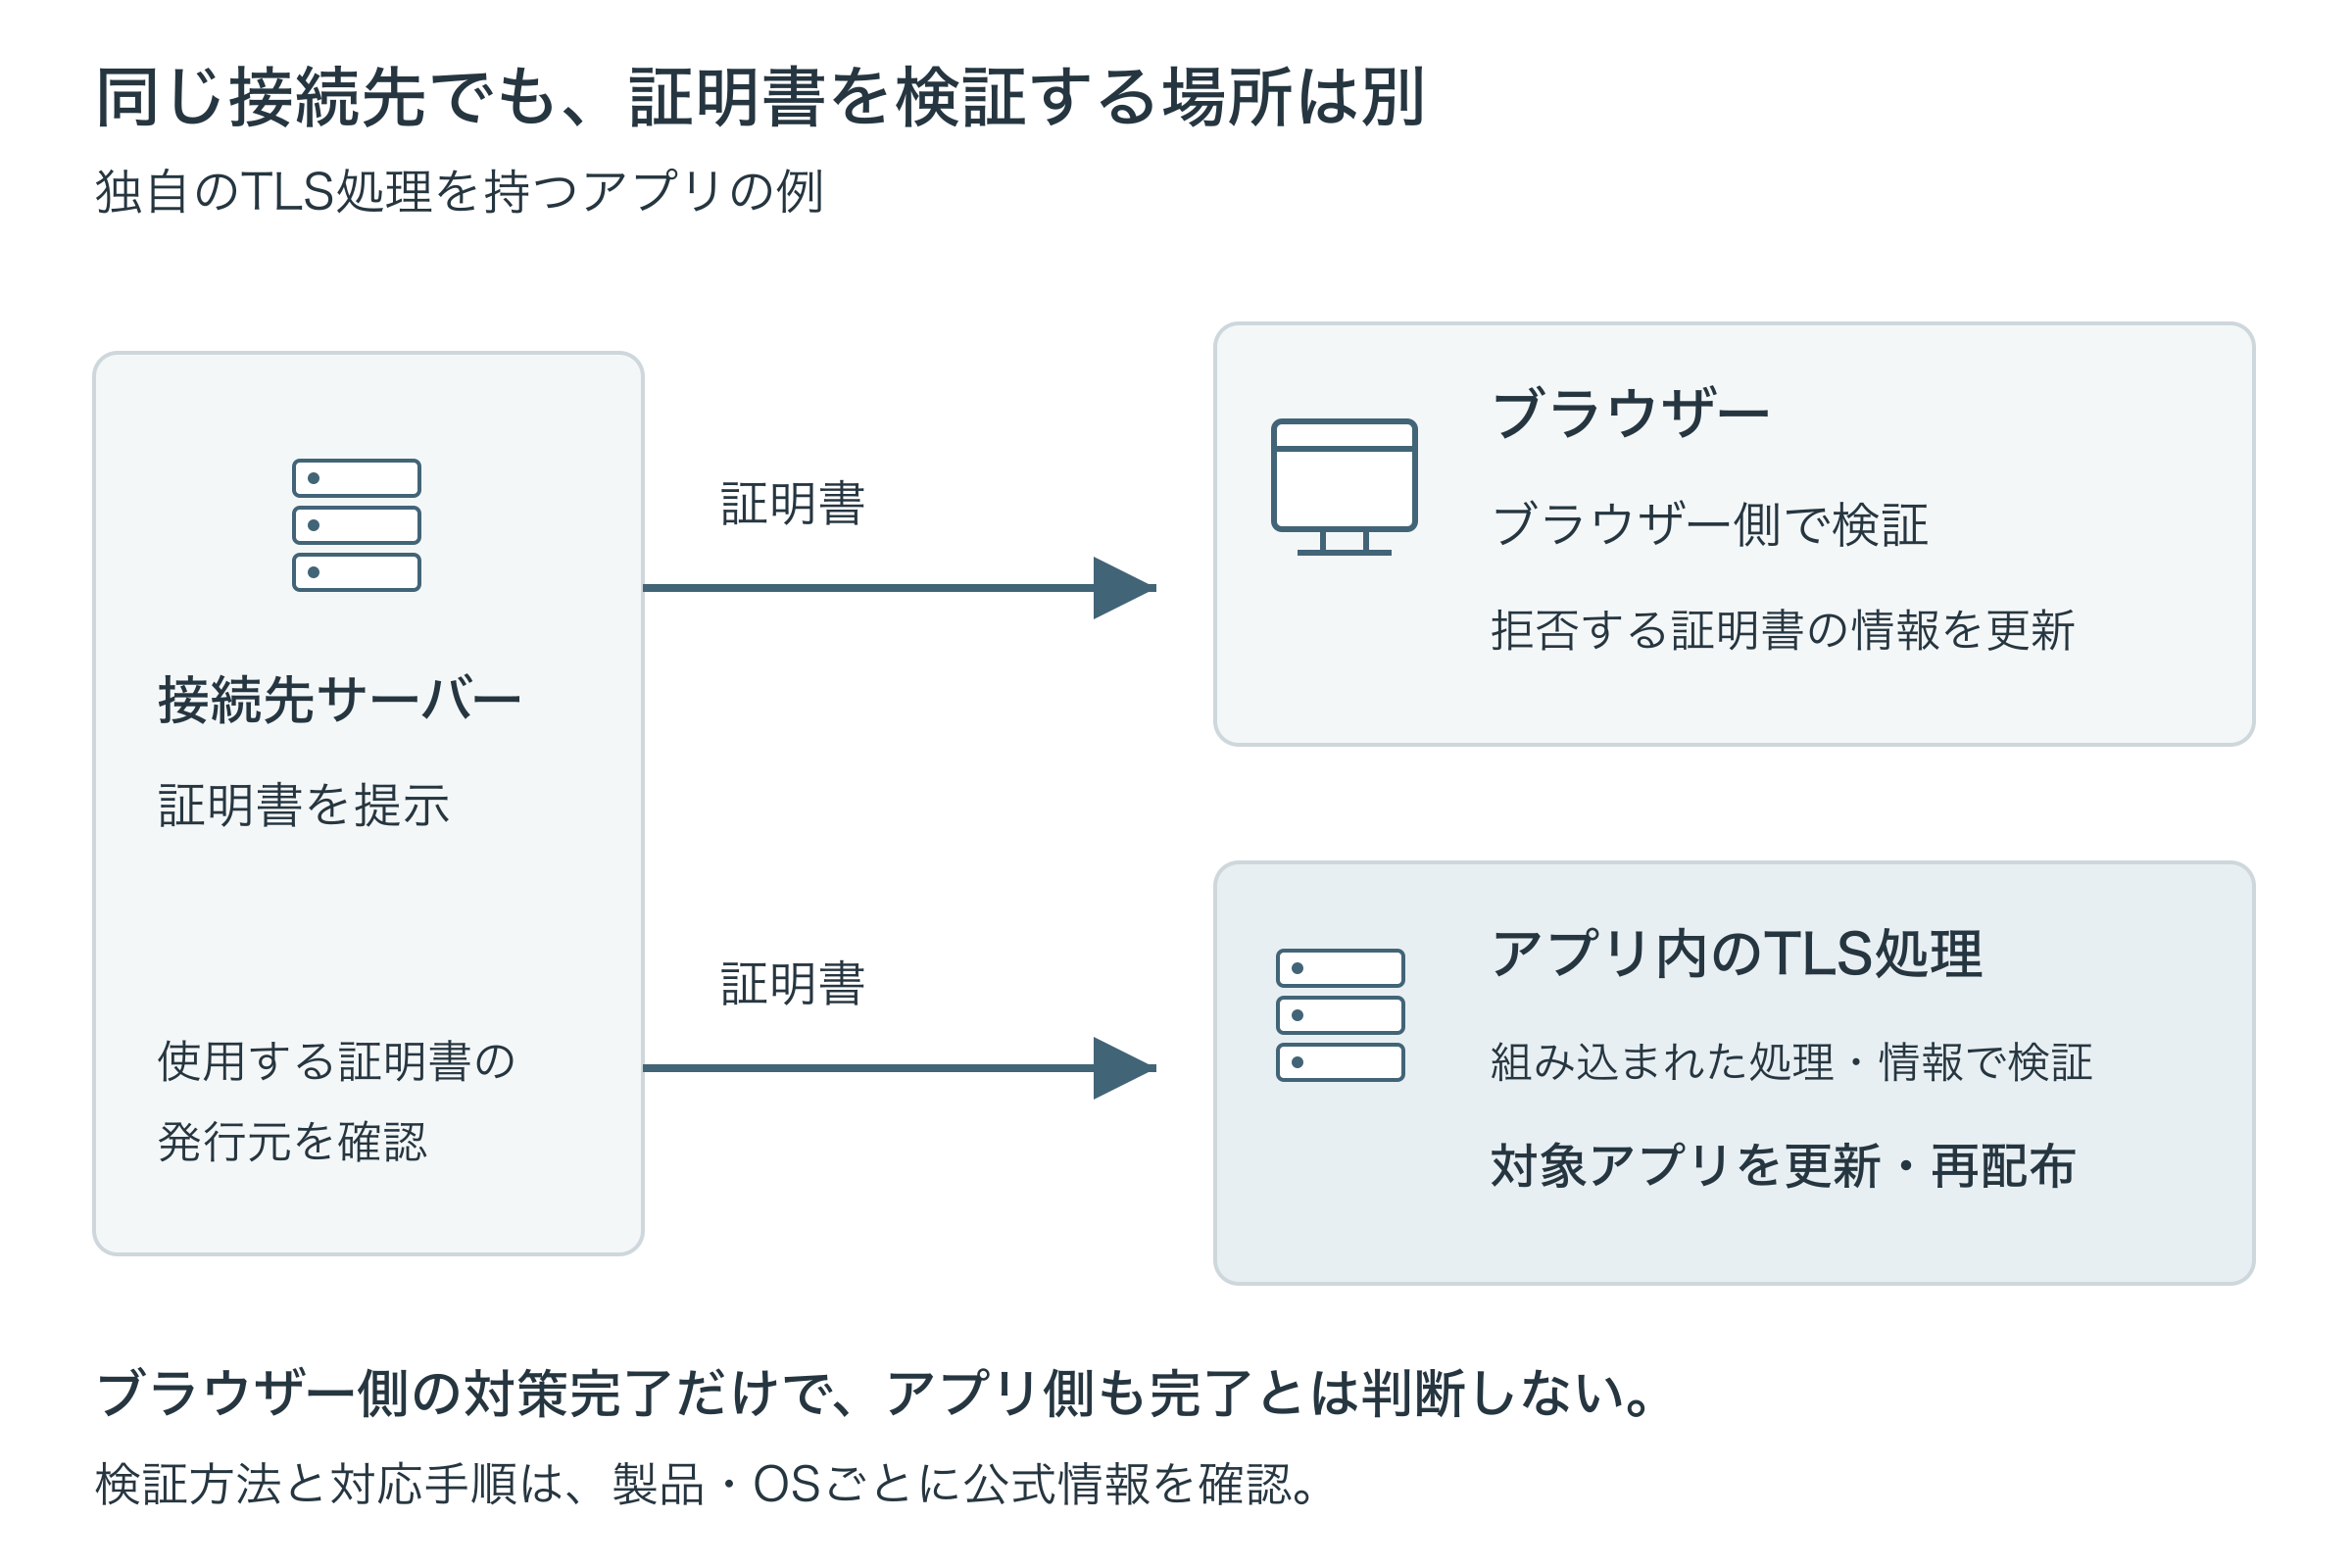
図1:確認する場所は、証明書を提示するサーバーと、それを検証するクライアントです。図は独自の検証処理を持つアプリの例であり、すべてのアプリがこの構成という意味ではありません。画像を開くと拡大できます。
Dartの同じアドバイザリには、次の区別もあります。
- Linuxは、影響するルート証明書をシステムのCA証明書群から除去していない環境が対象です。静的なコンテナなども確認します。
- Web・iOS・macOSは、ブラウザーまたはAppleの証明書検証に依存するため、このDartの問題の対象外とされています。
- 安定版の修正版はDart 3.13.7、Flutter 3.47.8です。利用するリリース系列に合う修正情報を確認してください。
ただし、「iOSだから対象外」とアプリ全体を判断してはいけません。 Cloud Firestore SDKについては、Apple向けも含めた別の対応案内があります。Dartの対象外という記載を、他のSDKへ広げないでください。Dartの対象範囲、Firestoreなどの対応案内
アプリ本体と、配布用ツールで作業が異なる
Googleの案内には、Flutterアプリ、Cloud Firestoreを使うApple・Unity・C++等のアプリに加え、Firebase App Distribution Gradleプラグインも含まれています。使用製品と対象OSに対応する欄を確認してください。
対象アプリは修正を組み込んで再配布し、利用者へ更新を案内します。一方、App Distribution Gradleプラグインの対策では、プラグインを更新し、CI/CDが修正版を使用することを確認します。このプラグインの対策だけであれば、アプリの再配布は不要と明記されています。製品別の対応手順
Firestoreのバックエンドが侵害されたと説明されているわけではありません。Googleは、この問題でCloud FirestoreとApp Distributionのバックエンドは影響を受けていないとしています。同じ案内にサービス名があっても、修正箇所を取り違えないようにしてください。Googleによる影響範囲の説明
完了報告に、配布先と利用中の版を残す
ここからは、当社が勧める対応記録です。SDKを更新した時点で終了せず、利用者側へ修正が届く工程を追える形にします。
| 工程 | 確認して残す内容 |
|---|---|
| 修正 | 対象製品・OS、採用した修正版、組み込んだアプリのビルド番号 |
| 検証 | 修正を組み込んだ成果物での通信・認証・主要機能の確認結果 |
| 配布 | ストアや社内配布の担当、公開した版、公開日 |
| 利用者への案内 | 更新方法、対象者、案内した日 |
| 更新状況の確認 | 把握できた利用中の版、未更新の範囲、確認できない範囲 |
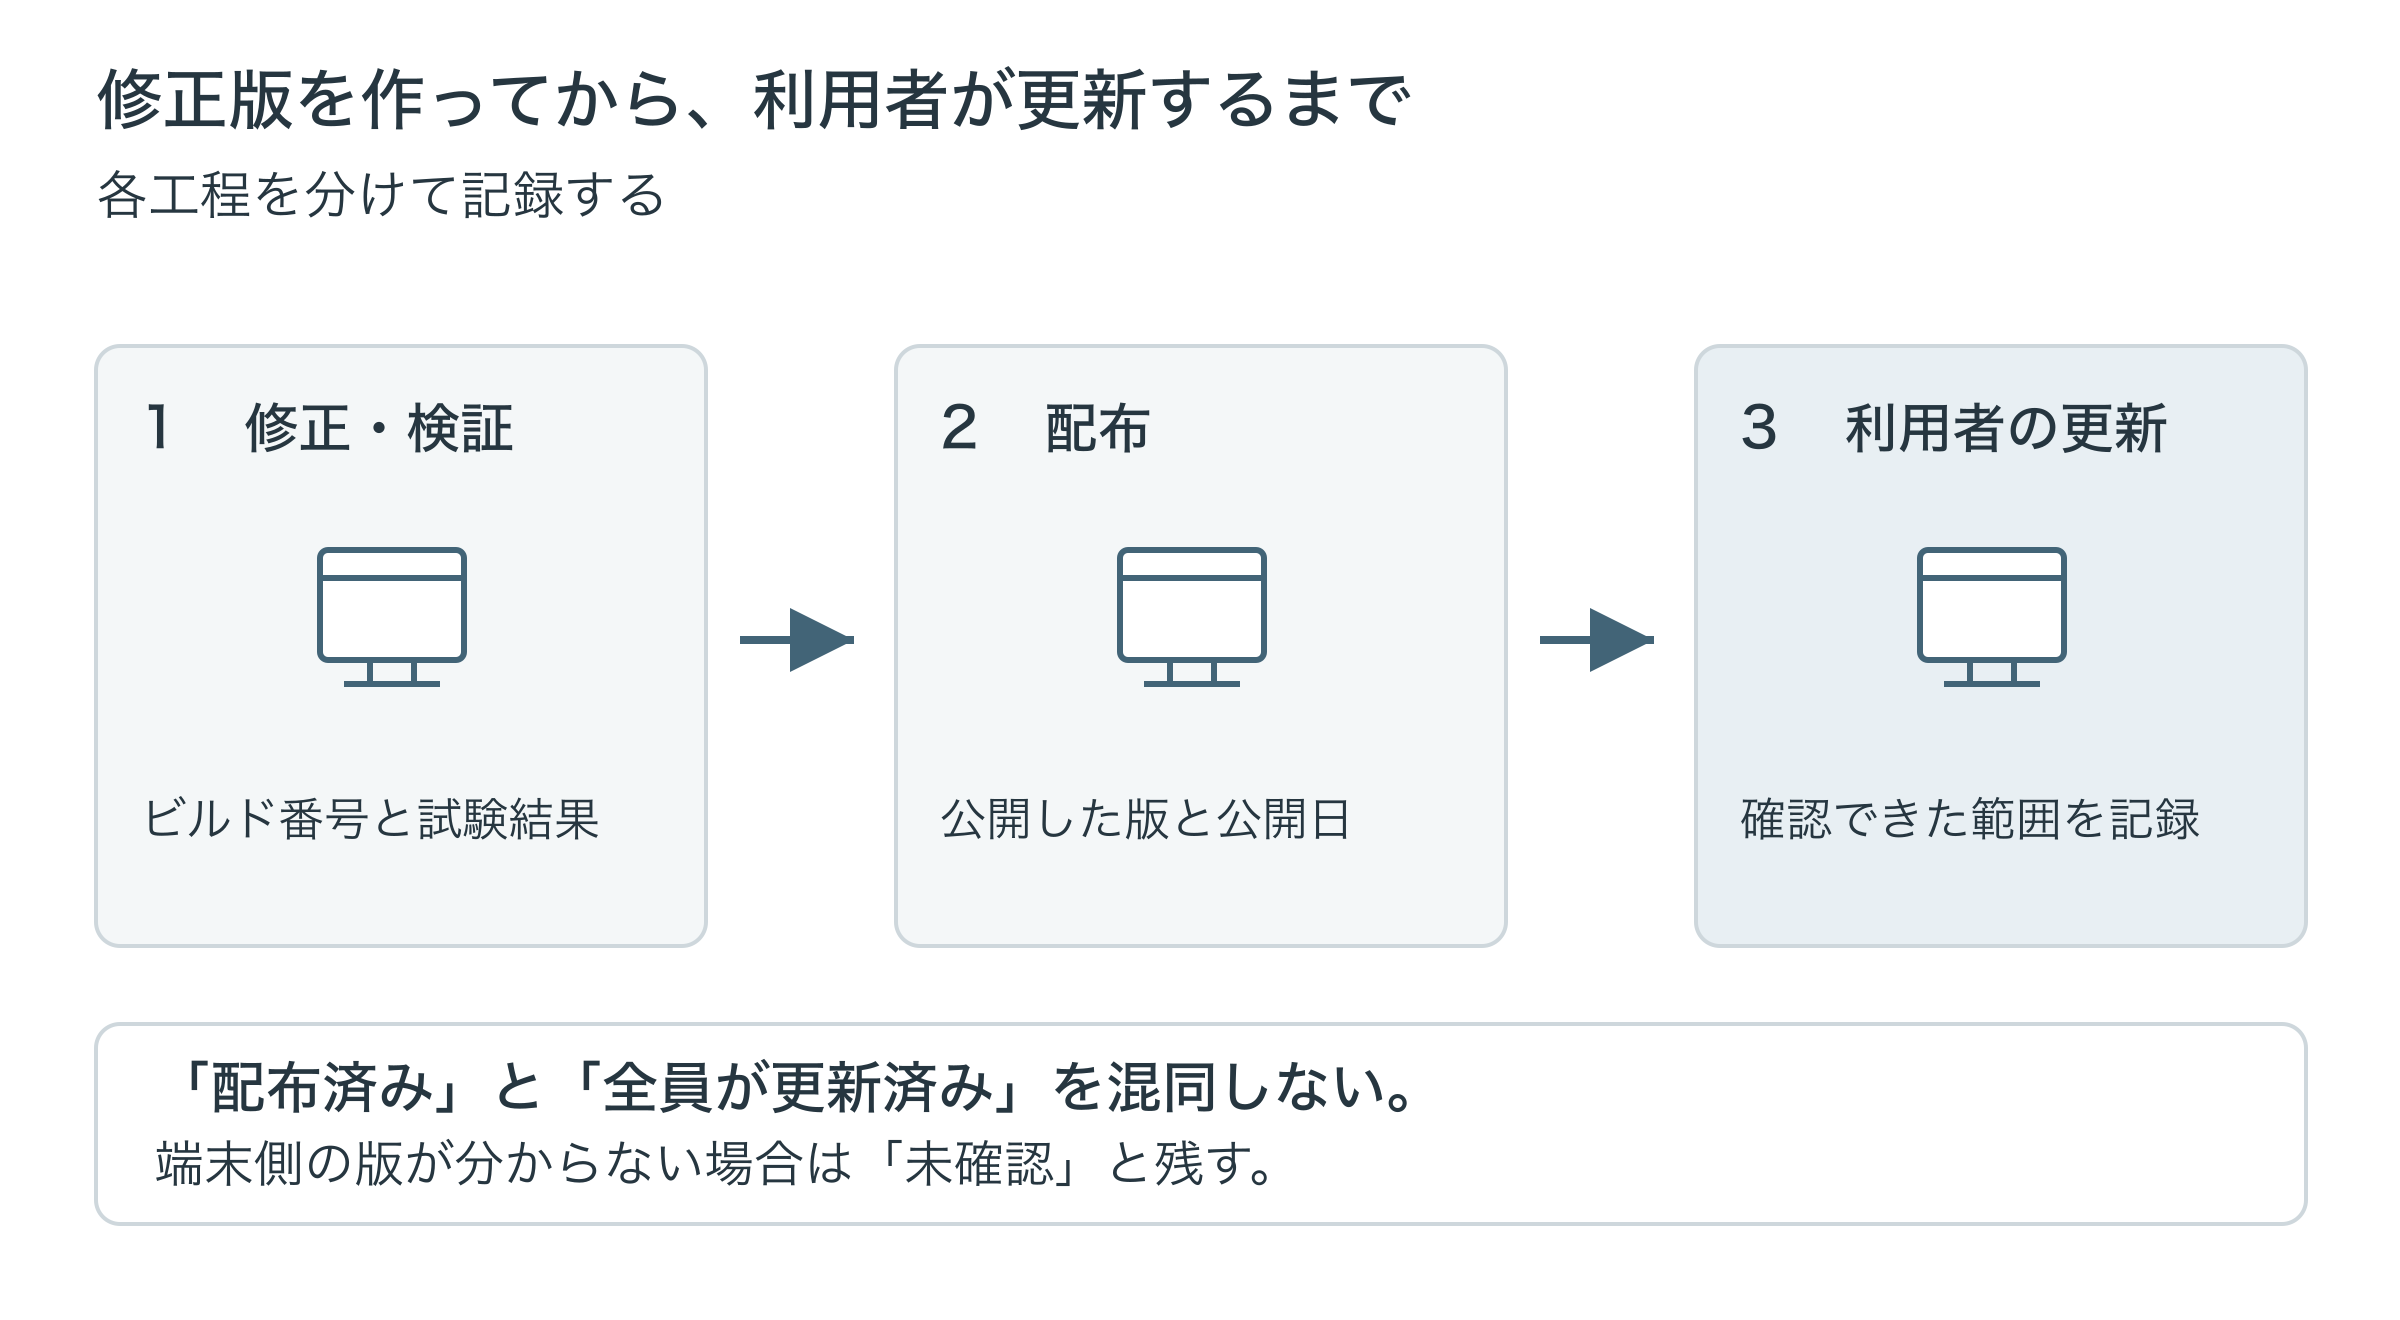
図2:修正版の公開と、利用者側の更新を別に記録します。
ストアへの申請と、利用者がダウンロードできる状態は分けて記録してください。配布後も、利用中の版を取得する仕組みがなければ、全員の更新完了とは報告できません。「配布済み・端末側は未確認」と残し、確認方法を決めます。
社内管理端末であれば、既存の端末管理情報で更新状況を確認できるかを調べます。一般利用者向けアプリでは、現在取得しているバージョン情報や問い合わせ対応で、どこまで確認できるかを整理してください。
なお、正常にHTTPS通信できることだけでは、問題の証明書を拒否できることの証明にはなりません。公式の修正版と配布した成果物の対応を確認し、動作試験の結果と分けて記録してください。
サーバー保守の範囲外になっていないか
OSの保守担当は決まっていても、アプリの再ビルドやストア配布を依頼する先が分からない場合は、その部分を保守範囲として確認してください。
確認するのは、対象アプリ、配布先、ビルドできる担当、配布手続きを行える担当です。証明書の仕組みをすべて理解してから依頼する必要はありません。「OSは更新済みだが、このアプリの修正版を誰が配布するか分からない」と、止まっている作業を伝えてください。
CloudOpsでは、対象構成の確認、ビルド・配布手順、保守範囲の整理について、対応可否・範囲・費用を個別に検討します。
参考資料
- Google:eMudhra中間CA証明書の問題とChrome・Androidの対応
- Dart SDK:GHSA-frr6-h895-5pxp
- Firebase:対象アプリ・SDK・プラグインと対応手順
情報確認日:2026年11月19日。更新時には、使用する製品・OS・リリース系列に対応する最新の公式案内を確認してください。