Aikido Securityは2026年11月12日、GitHub Actionsの実行環境から認証情報を盗む攻撃「wfx-loot」を報告しました。同社の調査では、11月10日から、盗まれたGitHub認証情報を使った悪意あるワークフローの追加が確認されています。発見元の調査報告
ワークフローを変更できる人、そのジョブが使う認証情報、クラウドで許可される操作を対応付けて確認してください。
改ざんされたワークフローが、認証情報を持ち出す
Aikidoの報告には、ワークフローの改ざんに加え、変更の取り消しと実行ログの削除が記載されています。確認時には、現在のファイルに加え、変更履歴と残っている実行記録を調べてください。攻撃の流れ
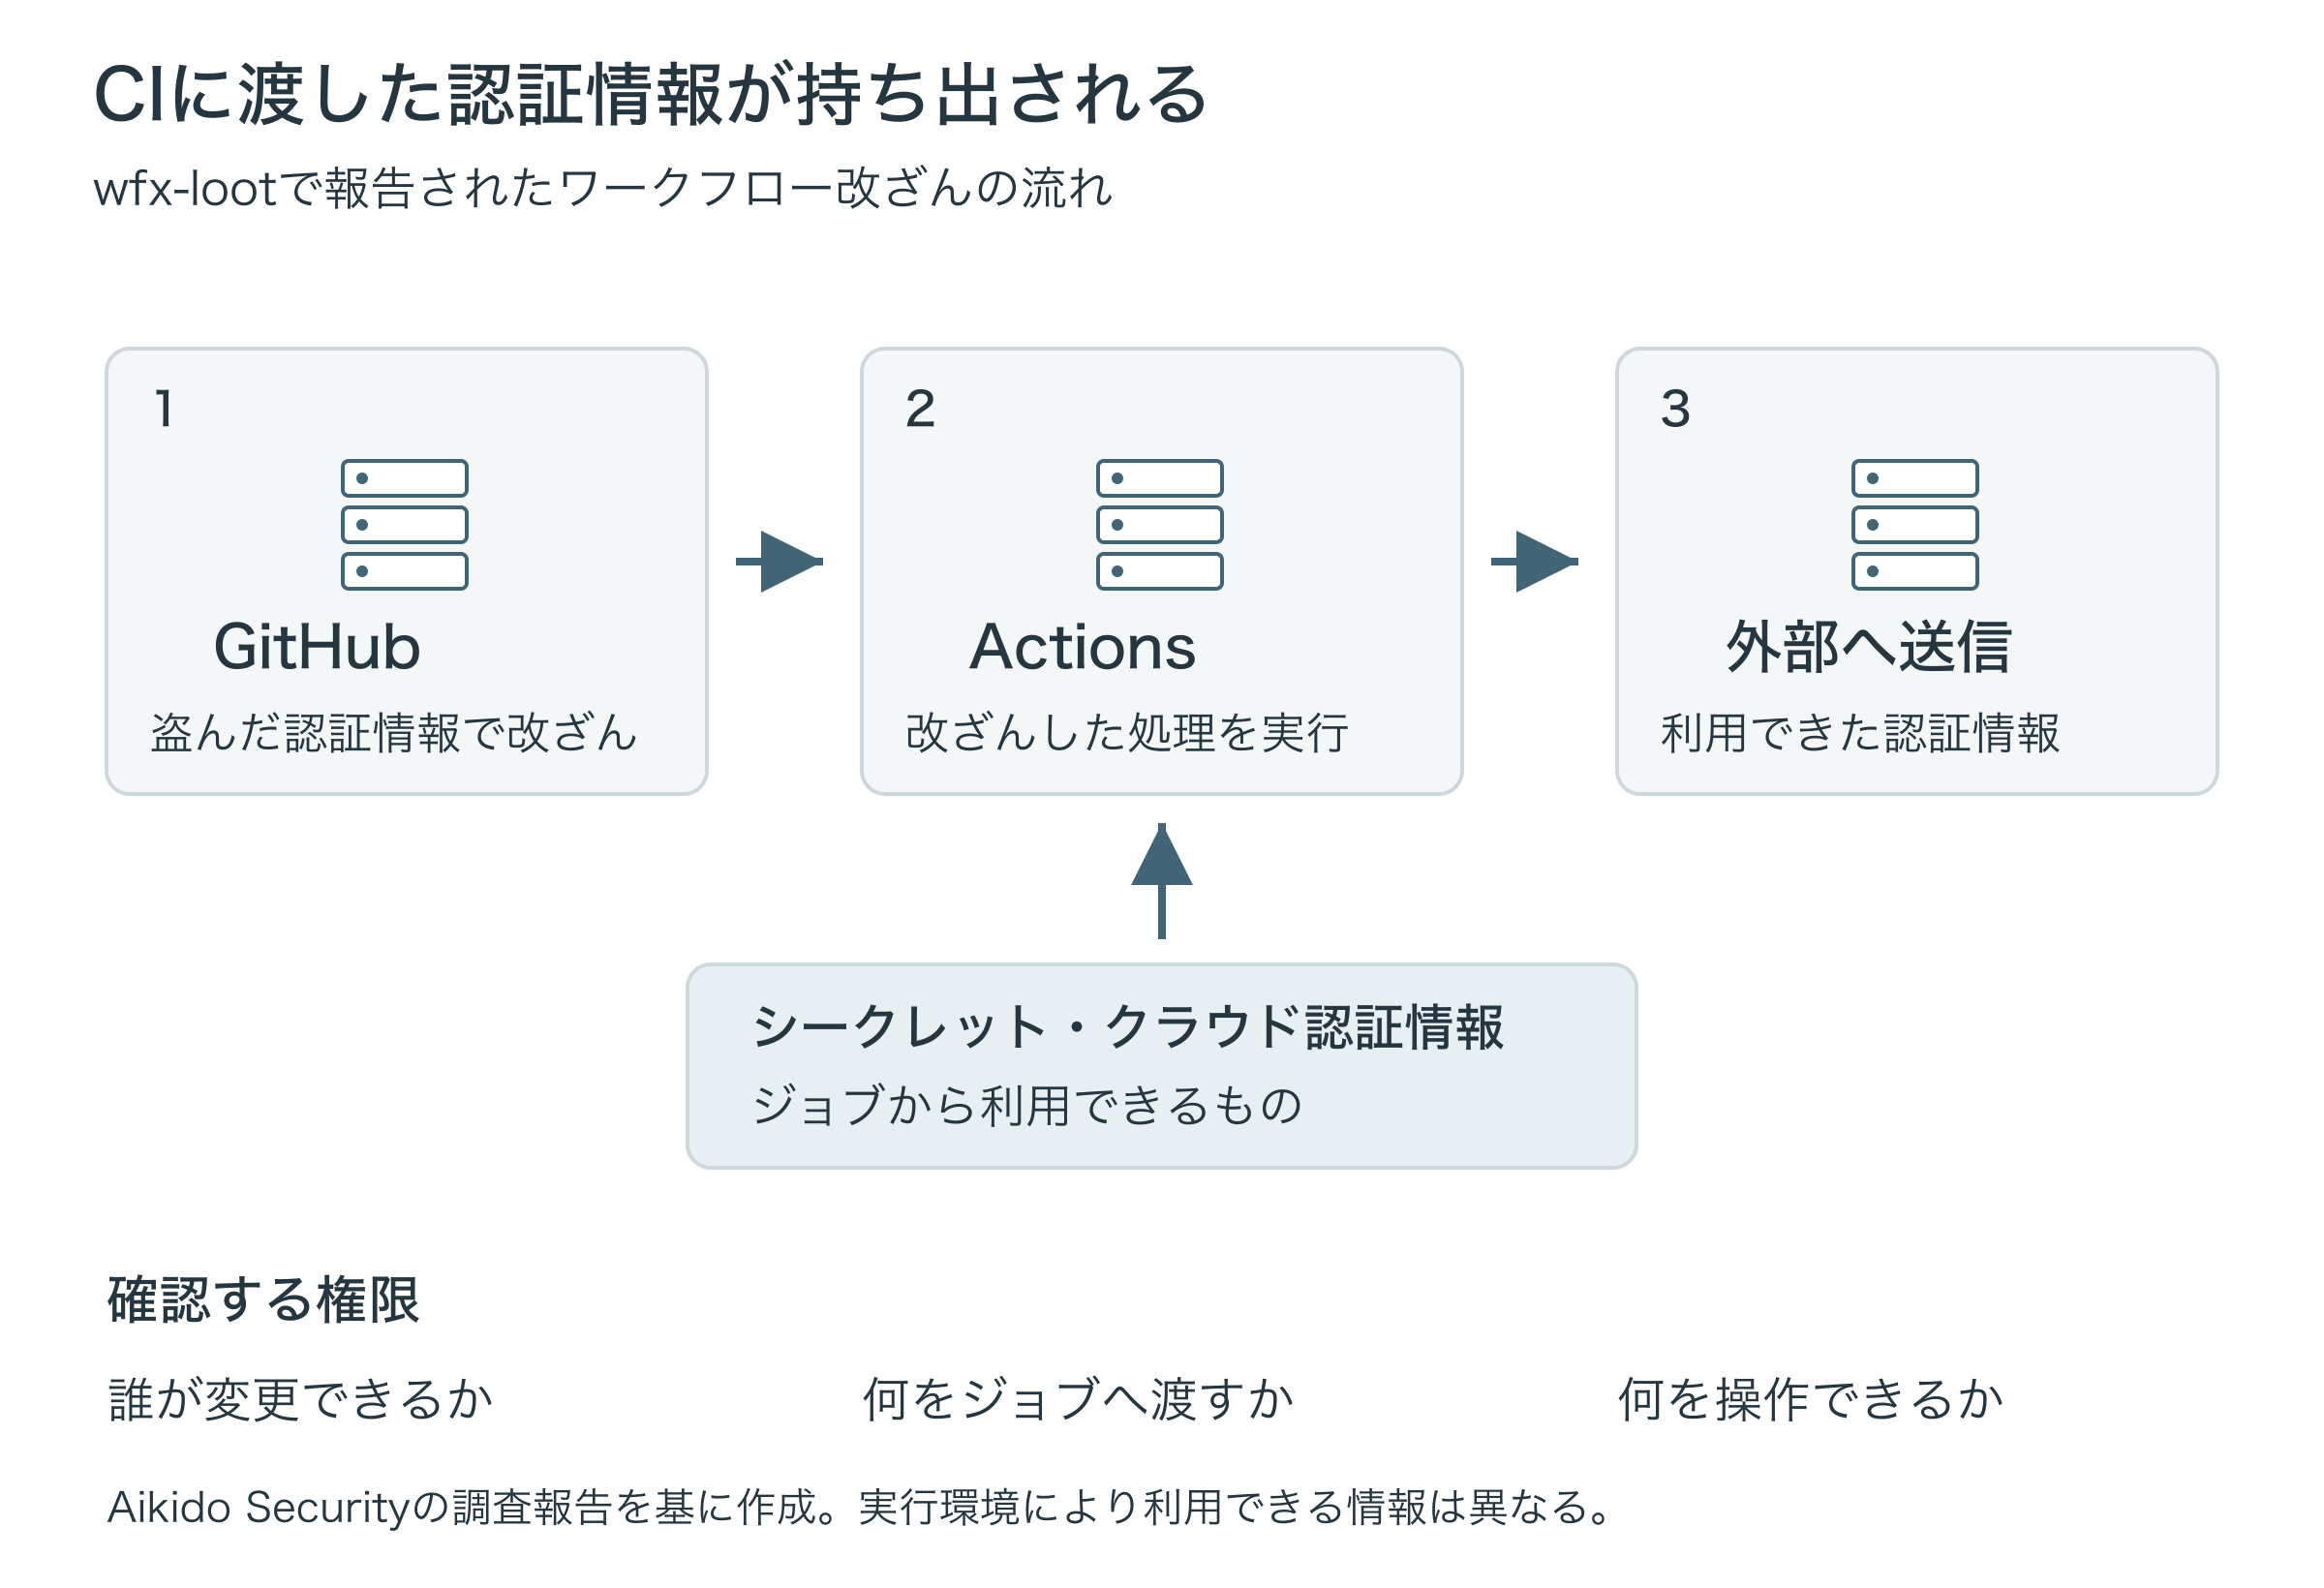
図1:報告されたワークフロー改ざんによる窃取の流れを簡略化。持ち出される範囲は、その実行環境から利用できる情報によります。画像を開くと拡大できます。
GitHubも、リポジトリへの書き込み権限を持つユーザーは、リポジトリに設定されたシークレットへアクセスできると説明しています。確認するのは、ワークフローから利用できる認証情報の範囲です。environmentに保存されたシークレットの承認条件は、後述の設定も確認してください。ログのマスキングも、ワークフローが認証情報を利用することを制限する設定ではありません。GitHubのセキュリティ指針
改ざんの形跡がある場合は、通常の設定点検と分けて対応する
Aikidoは、wfx-docsブランチやdocs: dependency audit notesというプルリクエスト名を確認項目として挙げています。これらの名称だけで被害を断定せず、変更内容と実行状況を調べてください。不正な処理が実行された場合、同社はそのワークフローで利用できたシークレットとクラウドロールを侵害されたものとして扱うよう求めています。確認項目と対応方針
調査担当者への依頼には、リポジトリ名、不審な変更・実行の日時、当該ジョブで利用できた認証情報の名前・用途とクラウドロールを記載してください。認証情報の値はチケットやメールへ記載しないでください。
不正な処理の実行を確認した場合、当社では次の対応を勧めます。
- 当該ワークフローの実行を止め、調査に必要な変更・実行記録を保存する。
- 侵害されたGitHub認証情報と、当該ジョブで利用できた認証情報について、発行元の手順に従って失効・交換する。
- クラウド管理担当者と、アクセス記録および権限設定の変更有無を調べる。
GitHubの公式指針も、露出したシークレットの交換を求めています。GitHubのシークレット管理指針
設定点検では、3か所の権限を対応付ける
当社では、デプロイに使うリポジトリとジョブについて、次の項目を記録することを勧めます。
| 確認箇所 | 記録する内容 |
|---|---|
| リポジトリ | ワークフローを変更できるユーザー・チーム・連携アプリ、変更時に適用されるレビュー規則 |
| CIのジョブ | 渡しているシークレットの名前と用途、GITHUB_TOKENのpermissions、利用するenvironmentとランナー |
| クラウド | 引き受けるロール、認証を許可する条件、操作できるサービス・リソース |
GitHubは、GITHUB_TOKENを必要最小限の権限にし、必要なジョブだけで権限を追加する方法を推奨しています。ただし、GITHUB_TOKENの設定と、別途渡しているクラウド認証情報の権限は分けて確認してください。GitHubの最小権限の説明
OIDCでは、クラウド側の許可条件を確認する
OIDCを使うと、長期間有効なクラウド認証情報をGitHubへ保存せず、ジョブに短期間のトークンを発行できます。GitHubは、クラウド側で信頼関係を設定し、ワークフローの情報を検証してアクセスを許可する仕組みを説明しています。GitHubのOIDC解説
AWSとの連携では、ロールの信頼ポリシーでsubの条件を評価し、引き受けを許可する対象を絞ることが推奨されています。確認するのは、次の2点です。GitHubのAWS向け設定手順
- 認証を許可する条件: どのリポジトリ・ブランチ、またはenvironmentからの実行を許可しているか。
- 認証後の操作権限: そのロールで操作できるサービスとリソースは何か。
実際のトークンに含まれるsubの形式を確かめ、別のリポジトリの設定例をそのまま転用しないでください。
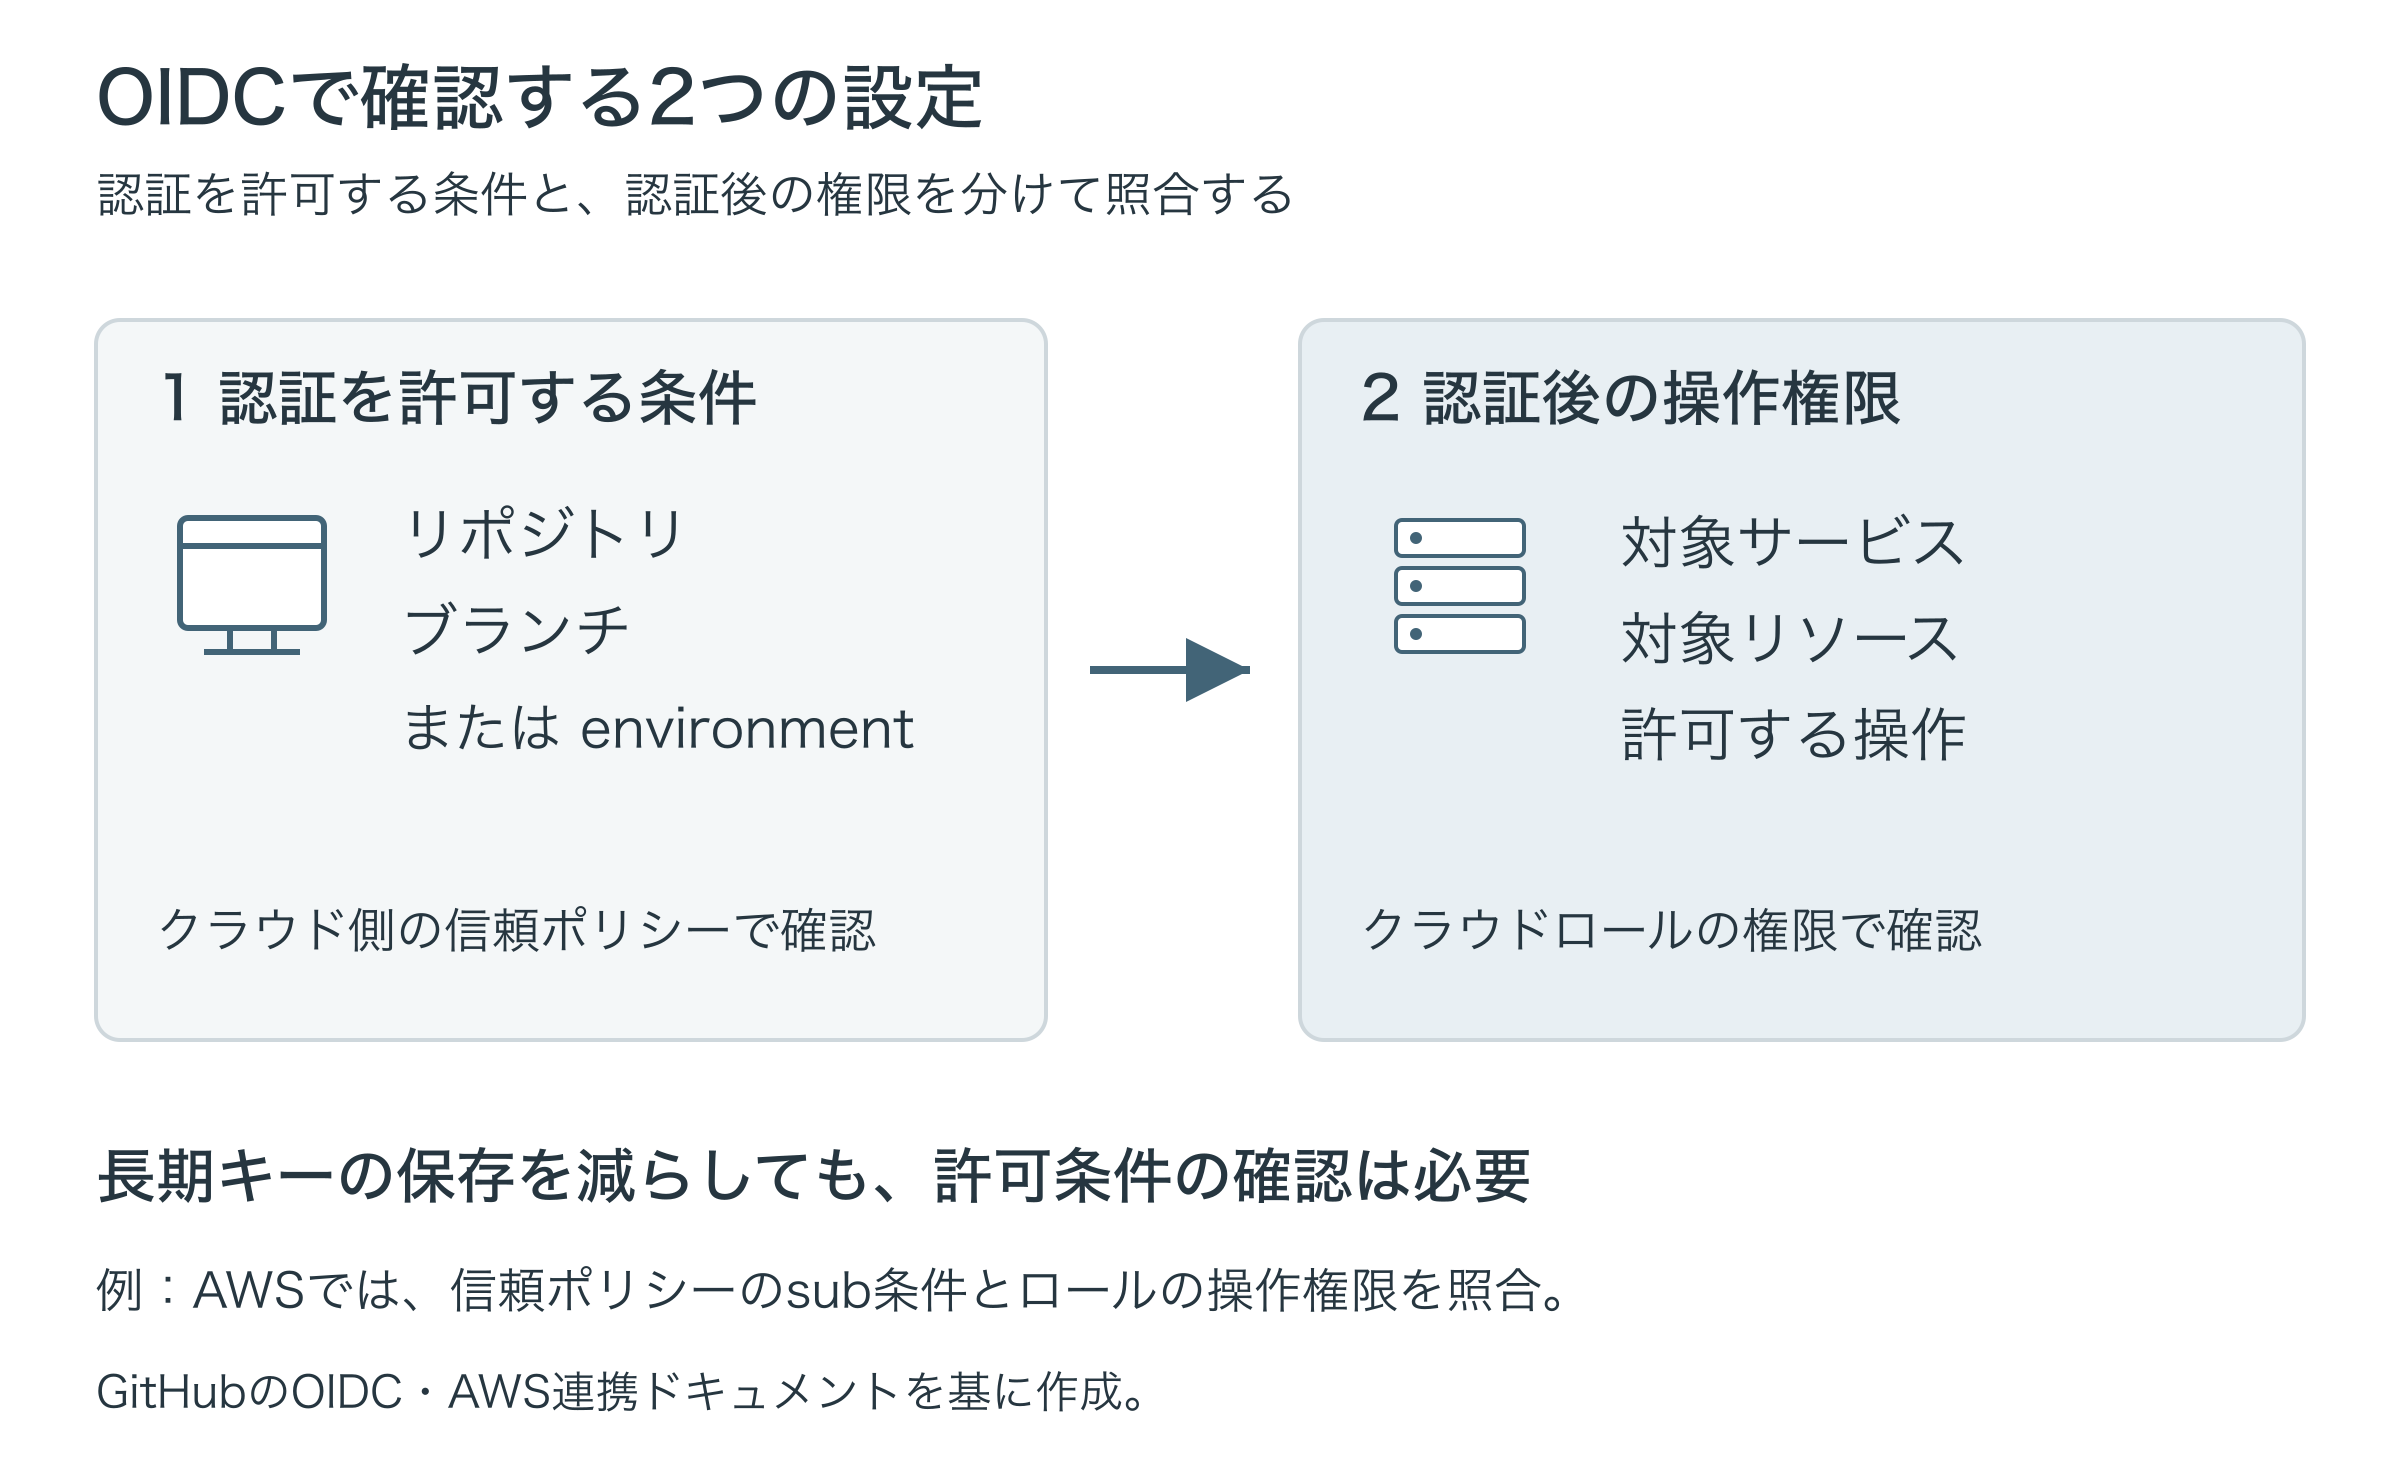
図2:OIDCの確認箇所。認証を許可する条件と、ロールに付与する操作権限をそれぞれ確認します。
本番向けのジョブでGitHubのenvironmentを利用している場合は、許可するブランチ・タグや承認条件も確認してください。必要な承認が設定されたenvironmentでは、保護規則に従うジョブは承認前にそのenvironmentのシークレットを利用できません。管理者による保護規則の迂回を許可しているかも確認します。承認機能の利用可否は契約プランとリポジトリの公開範囲によるため、自社の契約で確認してください。GitHubのenvironmentと保護規則
GitHubとクラウドの担当が分かれている場合
GitHub側ではジョブ名と使用するロールを、クラウド側ではそのロールの許可条件と操作権限を照合してください。不要なアクセス権は削除し、権限を絞った後に必要なビルド・デプロイが実行できることを確認します。
CloudOpsでは、GitHub Actionsからクラウドまでの構成調査や権限設定の見直しについて、対応可否・範囲・費用を個別に検討します。対象リポジトリの用途、利用クラウド、現在の保守範囲を分かる範囲でお知らせください。
参考資料
- Aikido Security:wfx-lootの調査報告(2026年11月12日)
- GitHub:GitHub Actionsの安全な利用
- GitHub:OpenID Connect
- GitHub:AWSとのOIDC連携
- GitHub:environmentとデプロイ保護規則
情報確認日:2026年11月17日。対応時には調査報告と利用サービスの最新情報を確認してください。