保守担当者から「PHPの更新は完了しました」と報告が届いたら、社内にはどこまで対策済みと伝えられるでしょうか。
対象のPHPに修正が反映されたことは、その脆弱性への対応結果です。会員画面のアクセス制御、外部サービスのアカウント、保有データまで点検したかどうかは、別に確認する必要があります。「対応済み」と報告する前に、何を確認した結果なのかを確かめます。
2026年10月26日、政府はサイバーセキュリティに関する関係閣僚会議を開催しました。被害企業への支援や脆弱性の検証を強化し、翌週を目途に緊急対策パッケージを取りまとめる方針が示されています。
(首相官邸の発表)
この記事では、こうした動きを受けて自社の点検範囲を確認する方法を整理します。PHPの更新手順ではなく、保守報告や診断結果から「確認した範囲」と「まだ確認していない範囲」を読み取ることが主題です。政府の方針は2026年10月27日時点の発表に基づきます。
「更新済み」は、何を確認した回答か
まず、届いた報告の対象を見ます。どのサービスの、どの環境に対して、何を実施し、どの結果を確認した報告でしょうか。
たとえば、報告対象が本番サーバのPHP更新なら、その報告だけから、ログイン後の画面やAPIの権限チェックも検証済みとは判断できません。追加の作業が行われているなら、その記録を確認します。
ここで必要なのは、済んだ作業を繰り返すことではありません。今回の回答で分かることを確定し、分からないことを残すことです。
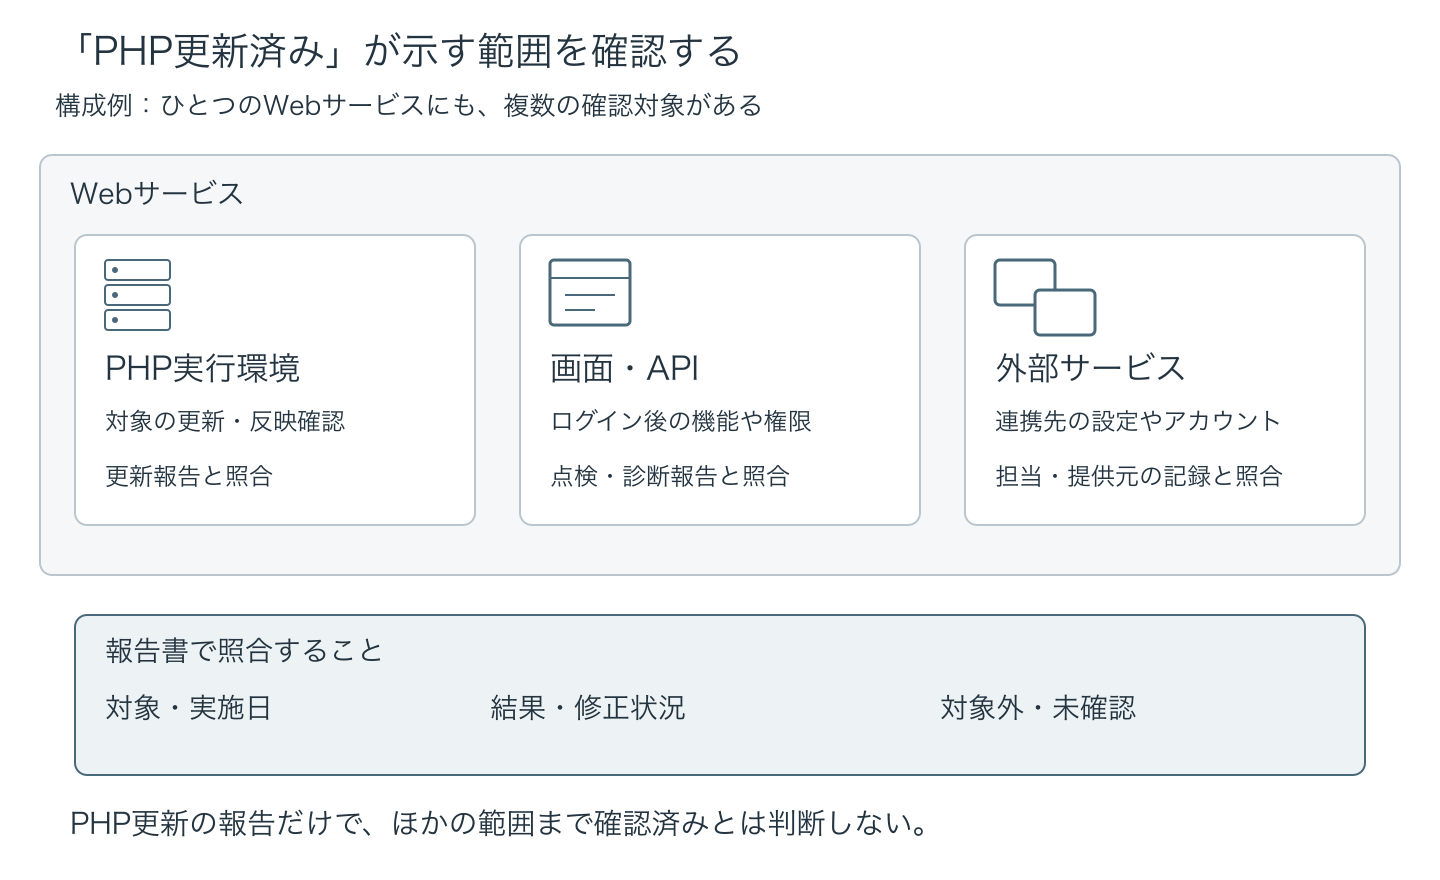
図1:PHP更新の報告を、Webサービス全体の点検結果として扱わない。構成は説明用の例です。実際に点検済みかどうかは、各作業の記録で確認します。画像を開くと拡大できます。
今回の注意喚起は、パッチ以外も対象にしている
IPAは10月9日の注意喚起で、外部公開アプリケーションの点検に加え、利用している外部サービスと保有データの再点検を求めています。未適用パッチの確認は、その中の一項目です。
(IPAの注意喚起)
自社の報告書と照らし合わせるときは、次の区分が使えます。
- 自社で構築・運用するサービス:公開しているアプリケーション、未適用パッチ、ログの確認。
- 利用している外部サービス:サービスの把握、ログやアカウントの異常の確認。
- 保有するデータ:何を保有し、引き続き保有する必要があるかの確認。
これは当社が照合のために整理した区分です。すべてを一つの保守契約や一回の診断がカバーしているとは扱わず、項目ごとに確認先を決めます。
また、相次ぐ情報漏えい事案を一括してPHPの脆弱性が原因とすることはできません。IPAも、この注意喚起では特定の製品やサービスの脆弱性を狙った攻撃と断定していません。個別事案の原因は、当該事業者などの公表情報に基づいて扱います。
「保守に入っている」「診断した」だけでは範囲が分からない
保守契約では、作業項目と実施報告を確認します。更新作業が含まれているかに加え、アプリケーションの検査や過去の侵害の調査まで依頼しているかを、契約・見積もりと照合してください。
脆弱性診断を実施した場合は、結果の件数より先に、対象範囲、実施日、検査できなかった箇所を読みます。OWASPのWeb Security Testing Guideも、報告書に対象範囲と制約、実施期間を記載する構成を示しています。
(OWASP:診断結果の報告)
確認したいのは、次のような具体的な点です。
- 本番と検証環境のどちらを調べたか。
- ログイン後の画面やAPIは対象に含まれているか。
- 一般利用者と管理者など、どの権限で確認したか。
- 接続できなかった機能や、合意して対象外にした箇所はあるか。
- 診断後に追加・変更した機能はあるか。
OWASPは、検査前にアプリケーションの構造と主要な操作の流れを把握し、検査した経路を記録することも説明しています。「サイトを診断した」という一言から対象を推測せず、対象URLや機能の一覧を確認します。
(OWASP:アプリケーション内の経路の把握)
AIを用いた検査でも、報告を読むときの確認事項は同じです。利用した技術名だけで範囲を判断せず、どの機能を、どの条件で確認した結果なのかを確かめます。
「対象外」を、そのまま次の担当者へ渡さない
たとえば、PHP更新は保守担当者が完了し、会員画面の権限検査は今回の契約に含まれていなかったとします。この場合、会員画面に問題があると判定したわけではありません。一方、問題がないと確認したことにもなりません。
記録は「今回の作業では対象外」としたうえで、追加確認が必要かを判断する担当を決めます。対象外という説明だけで終えると、次の作業を誰に依頼するかが決まりません。
一つのWebサービスについて、まず次の三つを横に並べてください。
| 記録すること | 書き方 |
|---|---|
| 確認した対象・項目 | サービス名、環境、機能、実施日、確認方法 |
| 結果と根拠 | 実施報告・診断報告への参照、指摘事項、修正・再確認の状況 |
| 残っている確認 | 未確認、対象外、検査不能の区別と、次の確認先・予定 |
確認済みの項目にも、問題の指摘が残ることがあります。「確認済み」と「修正済み」を一つの状態にまとめず、結果の欄に分けて記載します。
次に依頼するのは、全体のやり直しか、残った範囲の確認か
既存の資料で対象と結果が分かるなら、まずその記録を使います。足りない箇所を特定してから、設定確認、アプリケーションの修正、専門事業者による診断など、必要な作業を検討します。
依頼文も、たとえば「会員向けAPIのアクセス制御が、直近の診断対象に含まれているか確認してください。対象外なら、検査範囲と実施条件を提案してください」とすれば、相手が確認する内容を明確にできます。
診断の実施前には、システムの管理者と対象・実施方法・時間帯を合意します。外部サービスを利用している場合は、提供元が定める検査条件も確認してください。
ただし、異常なログや身に覚えのないアカウントなどを発見している場合は、通常の点検計画として順番待ちにしません。IPAは、その場合にインシデント対応を進め、専門のセキュリティ事業者へ詳細調査を依頼するよう求めています。
(IPAの注意喚起)
保守・点検の範囲が分からないときは
「対策済みと報告されたが対象が分からない」「複数の委託先の報告を照合できない」という場合は、対象サービスと、現在依頼している作業を分かる範囲でお知らせください。
CloudOpsでは、対象環境と既存の保守範囲を確認し、必要な構成調査、設定改善、更新作業について、対応可否・範囲・費用を個別に検討します。専門的な脆弱性診断や侵害調査が必要な場合は、その必要性と依頼範囲を別途確認します。
参考資料
- 首相官邸:サイバーセキュリティに関する関係閣僚会議(2026年10月26日)
- Impress Watch/Yahoo!ニュース:政府、サイバーセキュリティ強化へ閣僚会議(2026年10月27日)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
- OWASP WSTG v4.2:Reporting
- OWASP WSTG v4.2:Map Execution Paths Through Application
情報確認日:2026年10月27日。政府の施策や注意喚起は更新されるため、実際の対応時には最新の公表資料をご確認ください。